Panoramica delle misure di sicurezza di Varify
In breve
Varify.io offre una serie di funzioni di sicurezza che possono essere configurate direttamente nell'account Varify. Questo articolo fornisce una panoramica di tutte le funzionalità disponibili per proteggere il tuo account e i tuoi esperimenti.
Autenticazione a più fattori (MFA)
Proteggi il tuo login con un secondo fattore. Oltre alla password, ad ogni accesso viene richiesto un codice basato sul tempo generato da un'app di autenticazione - ad esempio Microsoft Authenticator, Google Authenticator o 1Password. L'attivazione avviene in «Your Settings» → «Security»: scansiona il codice QR, inserisci il codice generato e conferma con «Verify & Enable».
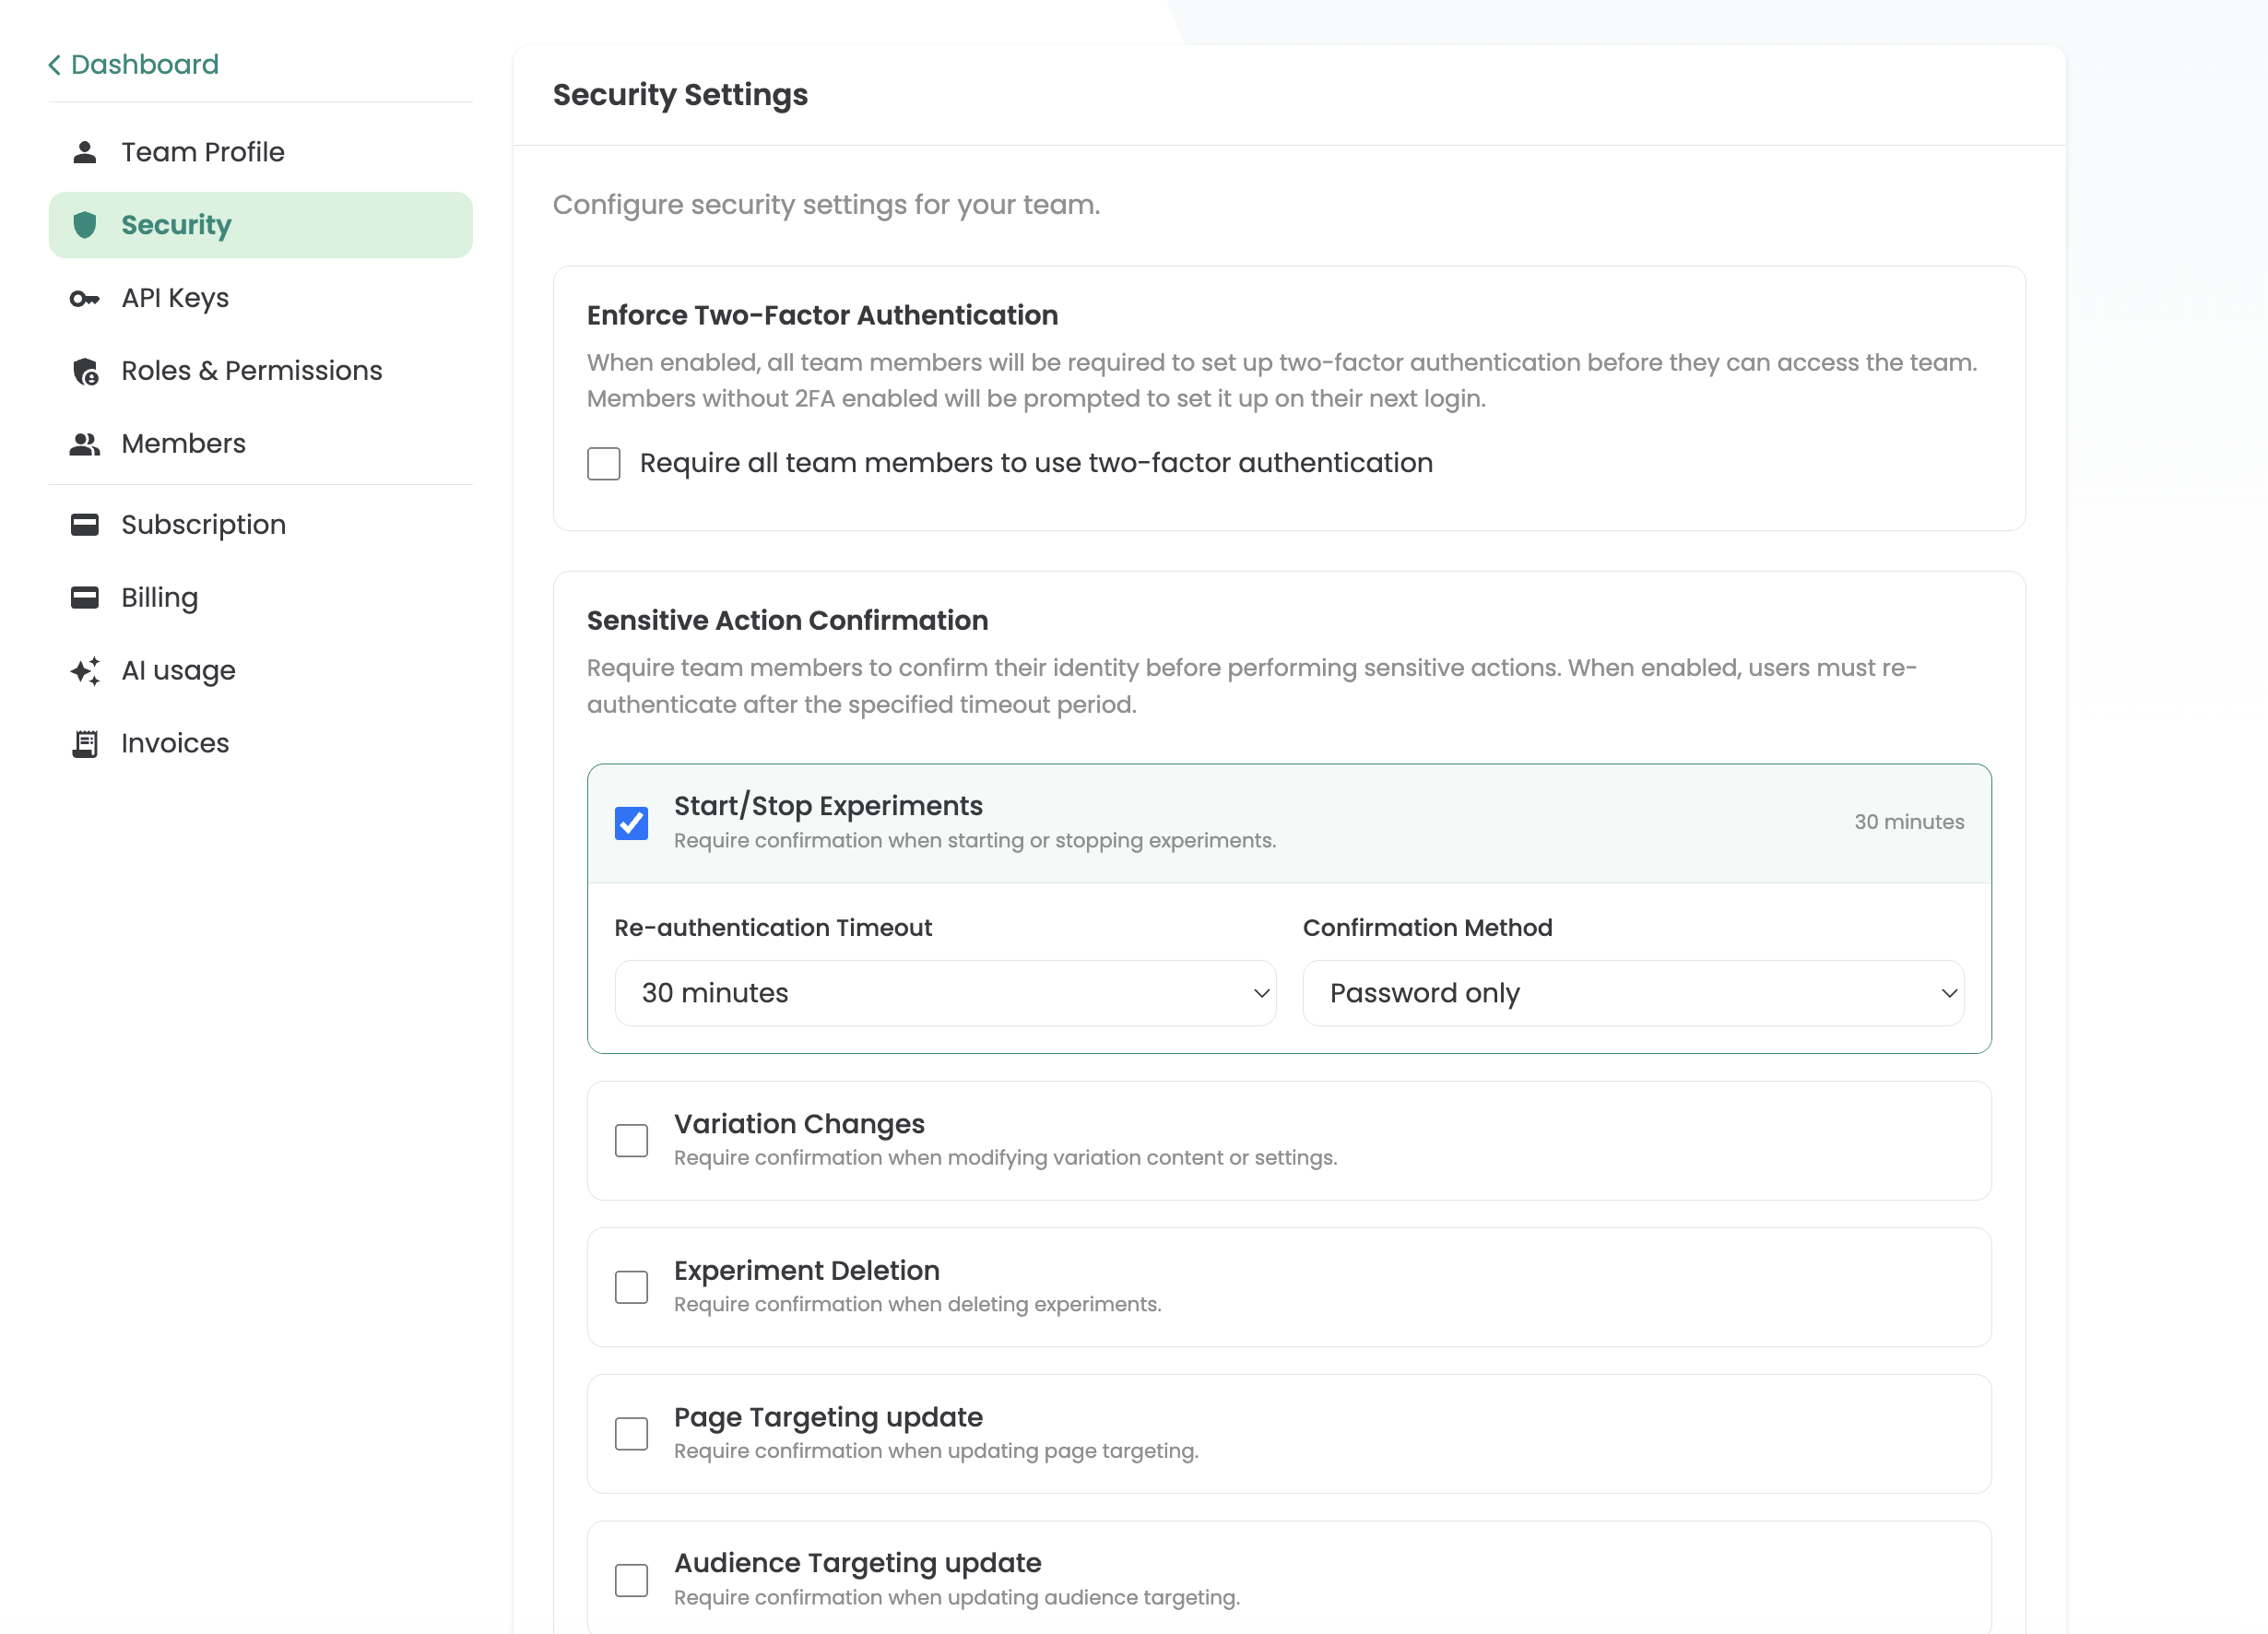
In qualità di titolare dell'account, puoi anche rendere obbligatoria la MFA per tutti gli utenti dell'account. Questo garantisce che nessun membro del team possa accedere alla dashboard senza un secondo fattore - indipendentemente dal fatto che i singoli utenti abbiano attivato la MFA autonomamente.
Documentazione: MFA · Applica la MFA
Protezione dal session hijacking tramite ri-autenticazione
Anche se una sessione attiva viene compromessa - ad esempio tramite cookie hijacking - la ri-autenticazione impedisce a un aggressore di apportare modifiche critiche.
Questa funzione può essere configurata su tre livelli:
Protected actions - Decidi per quali azioni è richiesta una nuova conferma, ad esempio: avviare e mettere in pausa esperimenti, modifiche alle varianti, archiviazione di esperimenti, modifiche al page targeting o modifiche all'audience targeting.
Time window - Definisci per quanto tempo rimane valida una conferma una tantum: da una richiesta per ogni singola azione a intervalli liberamente selezionabili come 30 minuti o diverse ore.
Authentication method - Decidi se per la conferma è richiesta la password, un secondo fattore (MFA) o entrambi insieme.
Alla documentazione: Session Hijacking Protection
Protezione del login con Cloudflare Captcha
L'area di login di Varify è protetta da Cloudflare Turnstile. Ad ogni tentativo di login viene eseguito automaticamente un controllo in background per bloccare bot e attacchi automatizzati (come attacchi brute force o credential stuffing) - senza che gli utenti reali debbano risolvere un classico captcha.
Sessioni attive
La panoramica «Active Sessions» mostra tutte le sessioni attualmente attive sul tuo account - incluso dispositivo, browser e posizione. Questo ti permette di verificare in qualsiasi momento se sono attive sessioni sconosciute o non autorizzate e di terminare immediatamente le sessioni sospette.
Alla documentazione: Active Sessions
Cronologia degli accessi
La login history ti offre una panoramica completa di tutti gli accessi al tuo account: quando quale utente ha effettuato l'accesso, da quale dispositivo e posizione, e se ci sono state anomalie o tentativi di accesso non autorizzati. Questa funzione garantisce trasparenza e ti consente di identificare rapidamente attività insolite.
Alla documentazione: Login History
Registro attività
Il registro delle attività registra tutte le modifiche all'interno del tuo account - una traccia di controllo completa. Questo ti permette di vedere in qualsiasi momento chi ha effettuato quale modifica e quando.
Vengono tracciate le seguenti attività: Experiments (creazione, modifica, eliminazione), modifiche alle varianti, Audience Targeting, Browser Targeting, Device Targeting, Geolocation Targeting, IP Targeting, JavaScript Targeting, CSS Selector Page Targeting, Local Storage Targeting, Session Storage Targeting, URL Match Page Targeting, URL Query Parameter Targeting, Page Targeting, Targeting Segments, Team Management e Invitations.
Per la documentazione: Activity Log
Ruoli e autorizzazioni
Varify utilizza un modello di accesso basato sui ruoli che limita specificamente l'accesso a funzioni e dati. Quali ruoli siano disponibili e se la gestione dei permessi sia disponibile dipende dal piano Varify selezionato.
Account Owner - Ogni account ha esattamente un owner. Questo owner ha accesso completo a tutte le funzioni, inclusi abbonamento, metodi di pagamento, gestione del team, chiavi API e impostazioni di sicurezza (imporre MFA, configurare la ri-autenticazione). Solo l'owner può modificare o finalizzare l'abbonamento. L'owner ha sempre i diritti di admin e può essere cambiato inviando una richiesta al Varify Support.
System rollers - A partire dal piano Pro sono disponibili tre ruoli standard: Admin, Publisher ed Editor. Possono essere utilizzati per controllare in modo granulare chi può avviare esperimenti, gestire i membri del team o modificare le impostazioni. Nel piano Growth sono disponibili solo Account Owner e Publisher.
Permission Management (Enterprise) - Nel piano Enterprise puoi anche creare i tuoi ruoli personalizzati con autorizzazioni individuali tramite Permission Management.
Agency Account - Nel modello agenzia esiste un ulteriore livello di autorizzazione. I membri del team a livello di agenzia hanno accesso a tutti i domini e i clienti nell'account agenzia. I membri del team a livello di cliente vedono solo la dashboard del cliente a loro assegnato - nessuna visibilità sugli altri clienti dell'agenzia.
I membri del team vengono aggiunti tramite invito via e-mail e possono essere rimossi in qualsiasi momento. Se un dipendente lascia l'azienda, l'accesso viene bloccato immediatamente.
Alla documentazione: Roles & Permission Management
Documentazione: Agency Account
Gestione delle chiavi API
Le chiavi API possono essere create in Team Settings per utilizzare la Experiment API. La creazione è riservata al proprietario dell'account. Dopo la creazione, vengono mostrate una client key e una secret key. Il client secret è visibile solo per un breve periodo dopo la creazione e non può più essere visualizzato in seguito - paragonabile a un token mostrato una sola volta.
Documentazione: Experiment API