Aperçu des mesures de sécurité chez Varify
En bref
Varify.io propose une gamme de fonctionnalités de sécurité qui peuvent être configurées directement dans le compte Varify. Cet article présente un aperçu de toutes les fonctionnalités disponibles pour protéger ton compte et tes expérimentations.
Authentification multifacteur (MFA)
Protège ta connexion avec un second facteur. En plus du mot de passe, un code basé sur le temps provenant d'une application d'authentification - par exemple Microsoft Authenticator, Google Authenticator ou 1Password - est demandé à chaque connexion. L'activation se fait sous « Your Settings » → « Security » : scanne le QR code, saisis le code généré et confirme avec « Verify & Enable ».
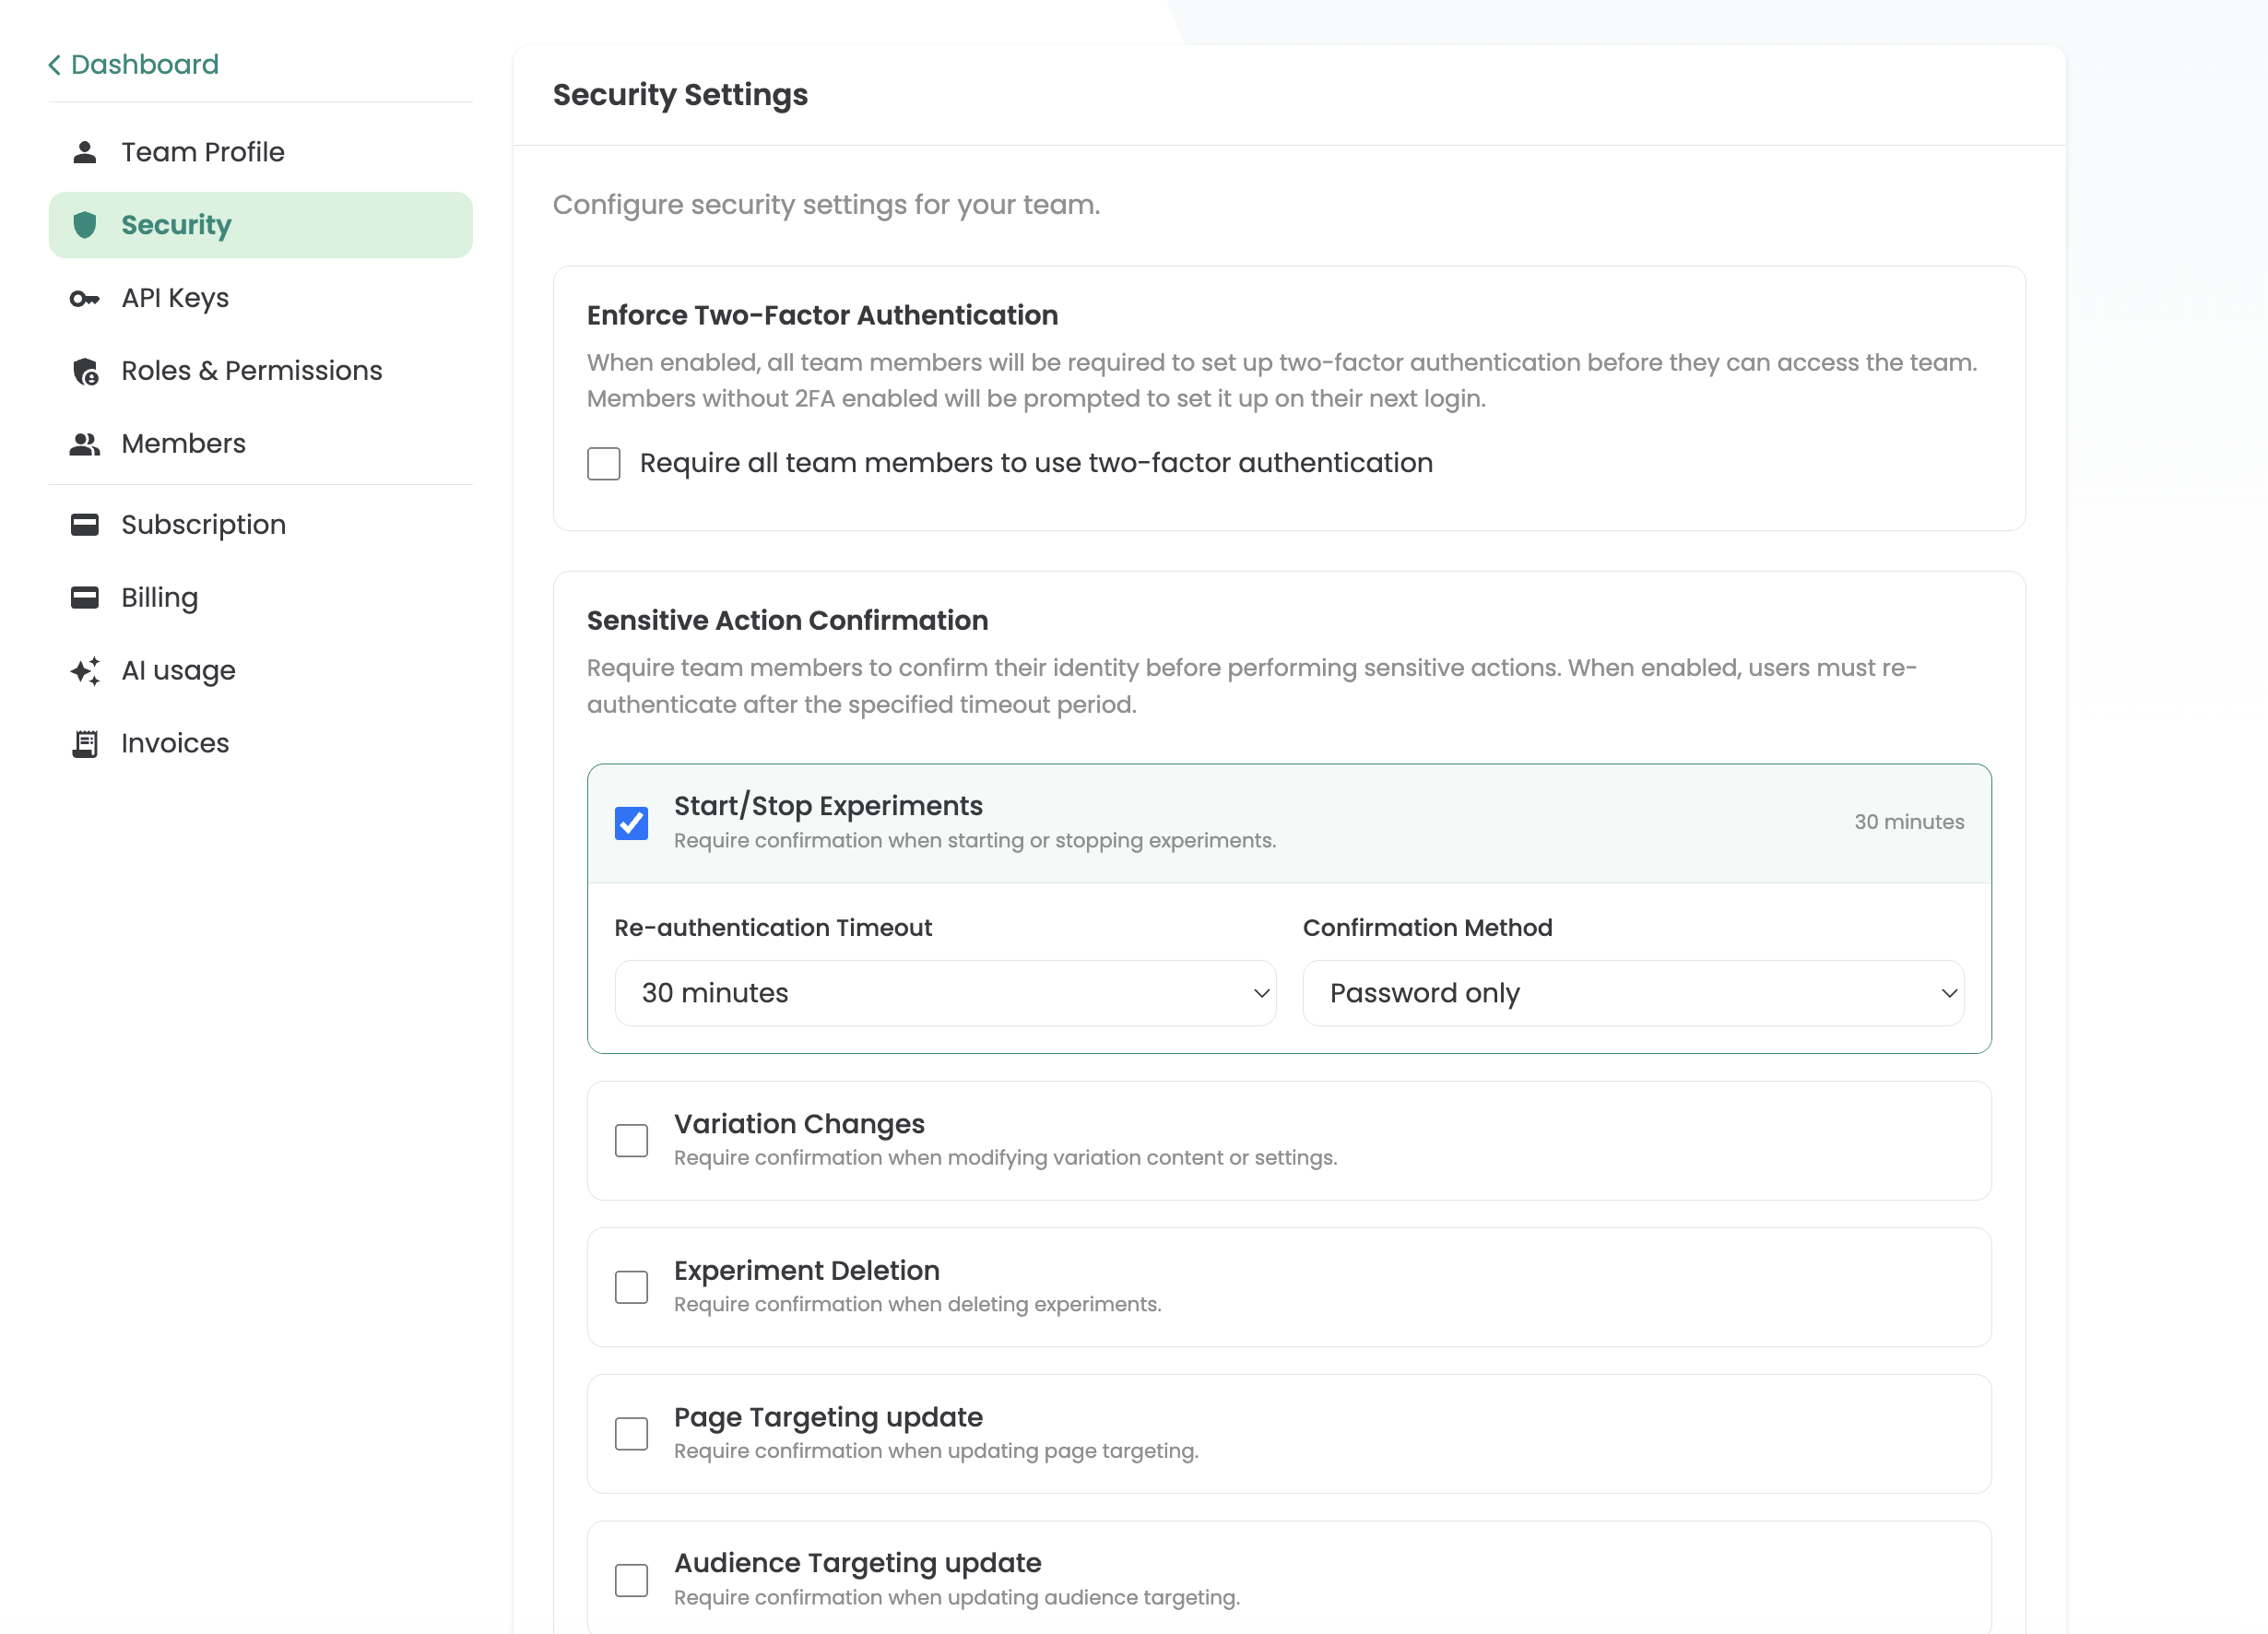
En tant que propriétaire du compte, tu peux également rendre le MFA obligatoire pour tous les utilisateurs du compte. Cela garantit qu'aucun membre de l'équipe ne peut accéder au dashboard sans un second facteur - que les utilisateurs individuels aient ou non activé le MFA eux-mêmes.
Documentation : MFA · Forcer le MFA
Protection contre le détournement de session par ré-authentification
Même si une session active est compromise - par exemple via un détournement de cookie (cookie hijacking) - la ré-authentification empêche un attaquant d'effectuer des modifications critiques.
Cette fonctionnalité peut être configurée à trois niveaux :
Actions protégées - Tu décides pour quelles actions une nouvelle confirmation est requise, par exemple : démarrer et mettre en pause des expériences, modifications des variantes, archivage des expériences, modifications du ciblage de pages ou modifications du ciblage d'audience.
Fenêtre temporelle - Tu définis la durée de validité d'une confirmation ponctuelle : d'une demande à chaque action individuelle à des intervalles librement sélectionnables comme 30 minutes ou plusieurs heures.
Méthode d'authentification - Tu décides si le mot de passe, un second facteur (MFA) ou les deux ensemble sont requis pour la confirmation.
Vers la documentation : Session Hijacking Protection
Protection de connexion Cloudflare Captcha
La zone de connexion de Varify est protégée par Cloudflare Turnstile. À chaque tentative de connexion, une vérification automatique est effectuée en arrière-plan pour bloquer les bots et les attaques automatisées (telles que les attaques par force brute ou credential stuffing) - sans que les utilisateurs réels aient à résoudre un captcha classique.
Sessions actives
L'aperçu « Active Sessions » affiche toutes les sessions actuellement actives sur ton compte - y compris l'appareil, le navigateur et la localisation. Cela te permet de vérifier à tout moment si des sessions inconnues ou non autorisées sont actives et de mettre fin immédiatement aux sessions suspectes.
Vers la documentation : Active Sessions
Historique de connexion
L'historique de connexion te donne un aperçu complet de toutes les connexions à ton compte : quand quel utilisateur s'est connecté, depuis quel appareil et quel emplacement, et s'il y a eu des anomalies ou des tentatives d'accès non autorisées. Cette fonctionnalité garantit la transparence et te permet d'identifier rapidement les activités inhabituelles.
Vers la documentation : Login History
Journal d'activité
Le journal d'activité enregistre toutes les modifications au sein de ton compte - une piste d'audit complète. Cela te permet de voir à tout moment qui a effectué quelle modification et quand.
Les activités suivantes sont suivies : Experiments (créer, modifier, supprimer), modifications des variantes, Audience Targeting, Browser Targeting, Device Targeting, Geolocation Targeting, IP Targeting, JavaScript Targeting, CSS Selector Page Targeting, Local Storage Targeting, Session Storage Targeting, URL Match Page Targeting, URL Query Parameter Targeting, Page Targeting, Targeting Segments, Team Management et Invitations.
Pour la documentation : Activity Log
Rôles & autorisations
Varify utilise un modèle d'accès basé sur les rôles qui restreint spécifiquement l'accès aux fonctions et aux données. Les rôles disponibles et la possibilité de gérer les autorisations dépendent du plan Varify sélectionné.
Account Owner - Chaque compte a exactement un propriétaire. Ce propriétaire a un accès complet à toutes les fonctions, y compris l'abonnement, les moyens de paiement, la gestion d'équipe, les clés API et les paramètres de sécurité (imposer la MFA, configurer la réauthentification). Seul le propriétaire peut modifier ou finaliser l'abonnement. Le propriétaire dispose toujours des droits d'administrateur et peut être changé en envoyant une demande au support Varify.
Rôles système - Trois rôles standard sont disponibles à partir du plan Pro : Admin, Publisher et Editor. Ils permettent de contrôler précisément qui peut lancer des expériences, gérer les membres de l'équipe ou modifier les paramètres. Dans le plan Growth, seuls Account Owner et Publisher sont disponibles.
Gestion des autorisations (Enterprise) - Dans le plan Enterprise, tu peux également créer tes propres rôles avec des autorisations individuelles via Permission Management.
Compte agence - Il existe un niveau d'autorisation supplémentaire dans le modèle agence. Les membres de l'équipe au niveau agence ont accès à tous les domaines et clients du compte agence. Les membres de l'équipe au niveau client ne voient que le tableau de bord de leur client assigné - aucune visibilité sur les autres clients de l'agence.
Les membres de l'équipe sont ajoutés par invitation e-mail et peuvent être retirés à tout moment. Si un employé quitte l'entreprise, l'accès est bloqué immédiatement.
Vers la documentation : Roles & Permission Management
Documentation : Agency Account
Gestion des clés API
Les clés API peuvent être créées sous Team Settings pour utiliser l'Experiment API. La création est réservée au propriétaire du compte. Après la création, une client key et une secret key s'affichent. Le client secret n'est visible que pendant une courte durée après la création et ne peut plus être consulté par la suite - comparable à un token affiché une seule fois.
Documentation : Experiment API