Übersicht über die Sicherheitsmaßnahmen bei Varify
Kurz gefasst
Varify.io bietet eine Reihe von Sicherheitsfunktionen, die direkt im Varify-Konto konfiguriert werden können. Dieser Artikel bietet einen Überblick über alle verfügbaren Funktionen zum Schutz deines Kontos und deiner Experimente.
Multi-Faktor-Authentifizierung (MFA)
Schütze deinen Login mit einem zweiten Faktor. Zusätzlich zum Passwort wird bei jeder Anmeldung ein zeitbasierter Code aus einer Authenticator-App abgefragt - zum Beispiel Microsoft Authenticator, Google Authenticator oder 1Password. Die Aktivierung erfolgt unter „Your Settings” → „Security”: Scanne den QR-Code, gib den generierten Code ein und bestätige mit „Verify & Enable”.
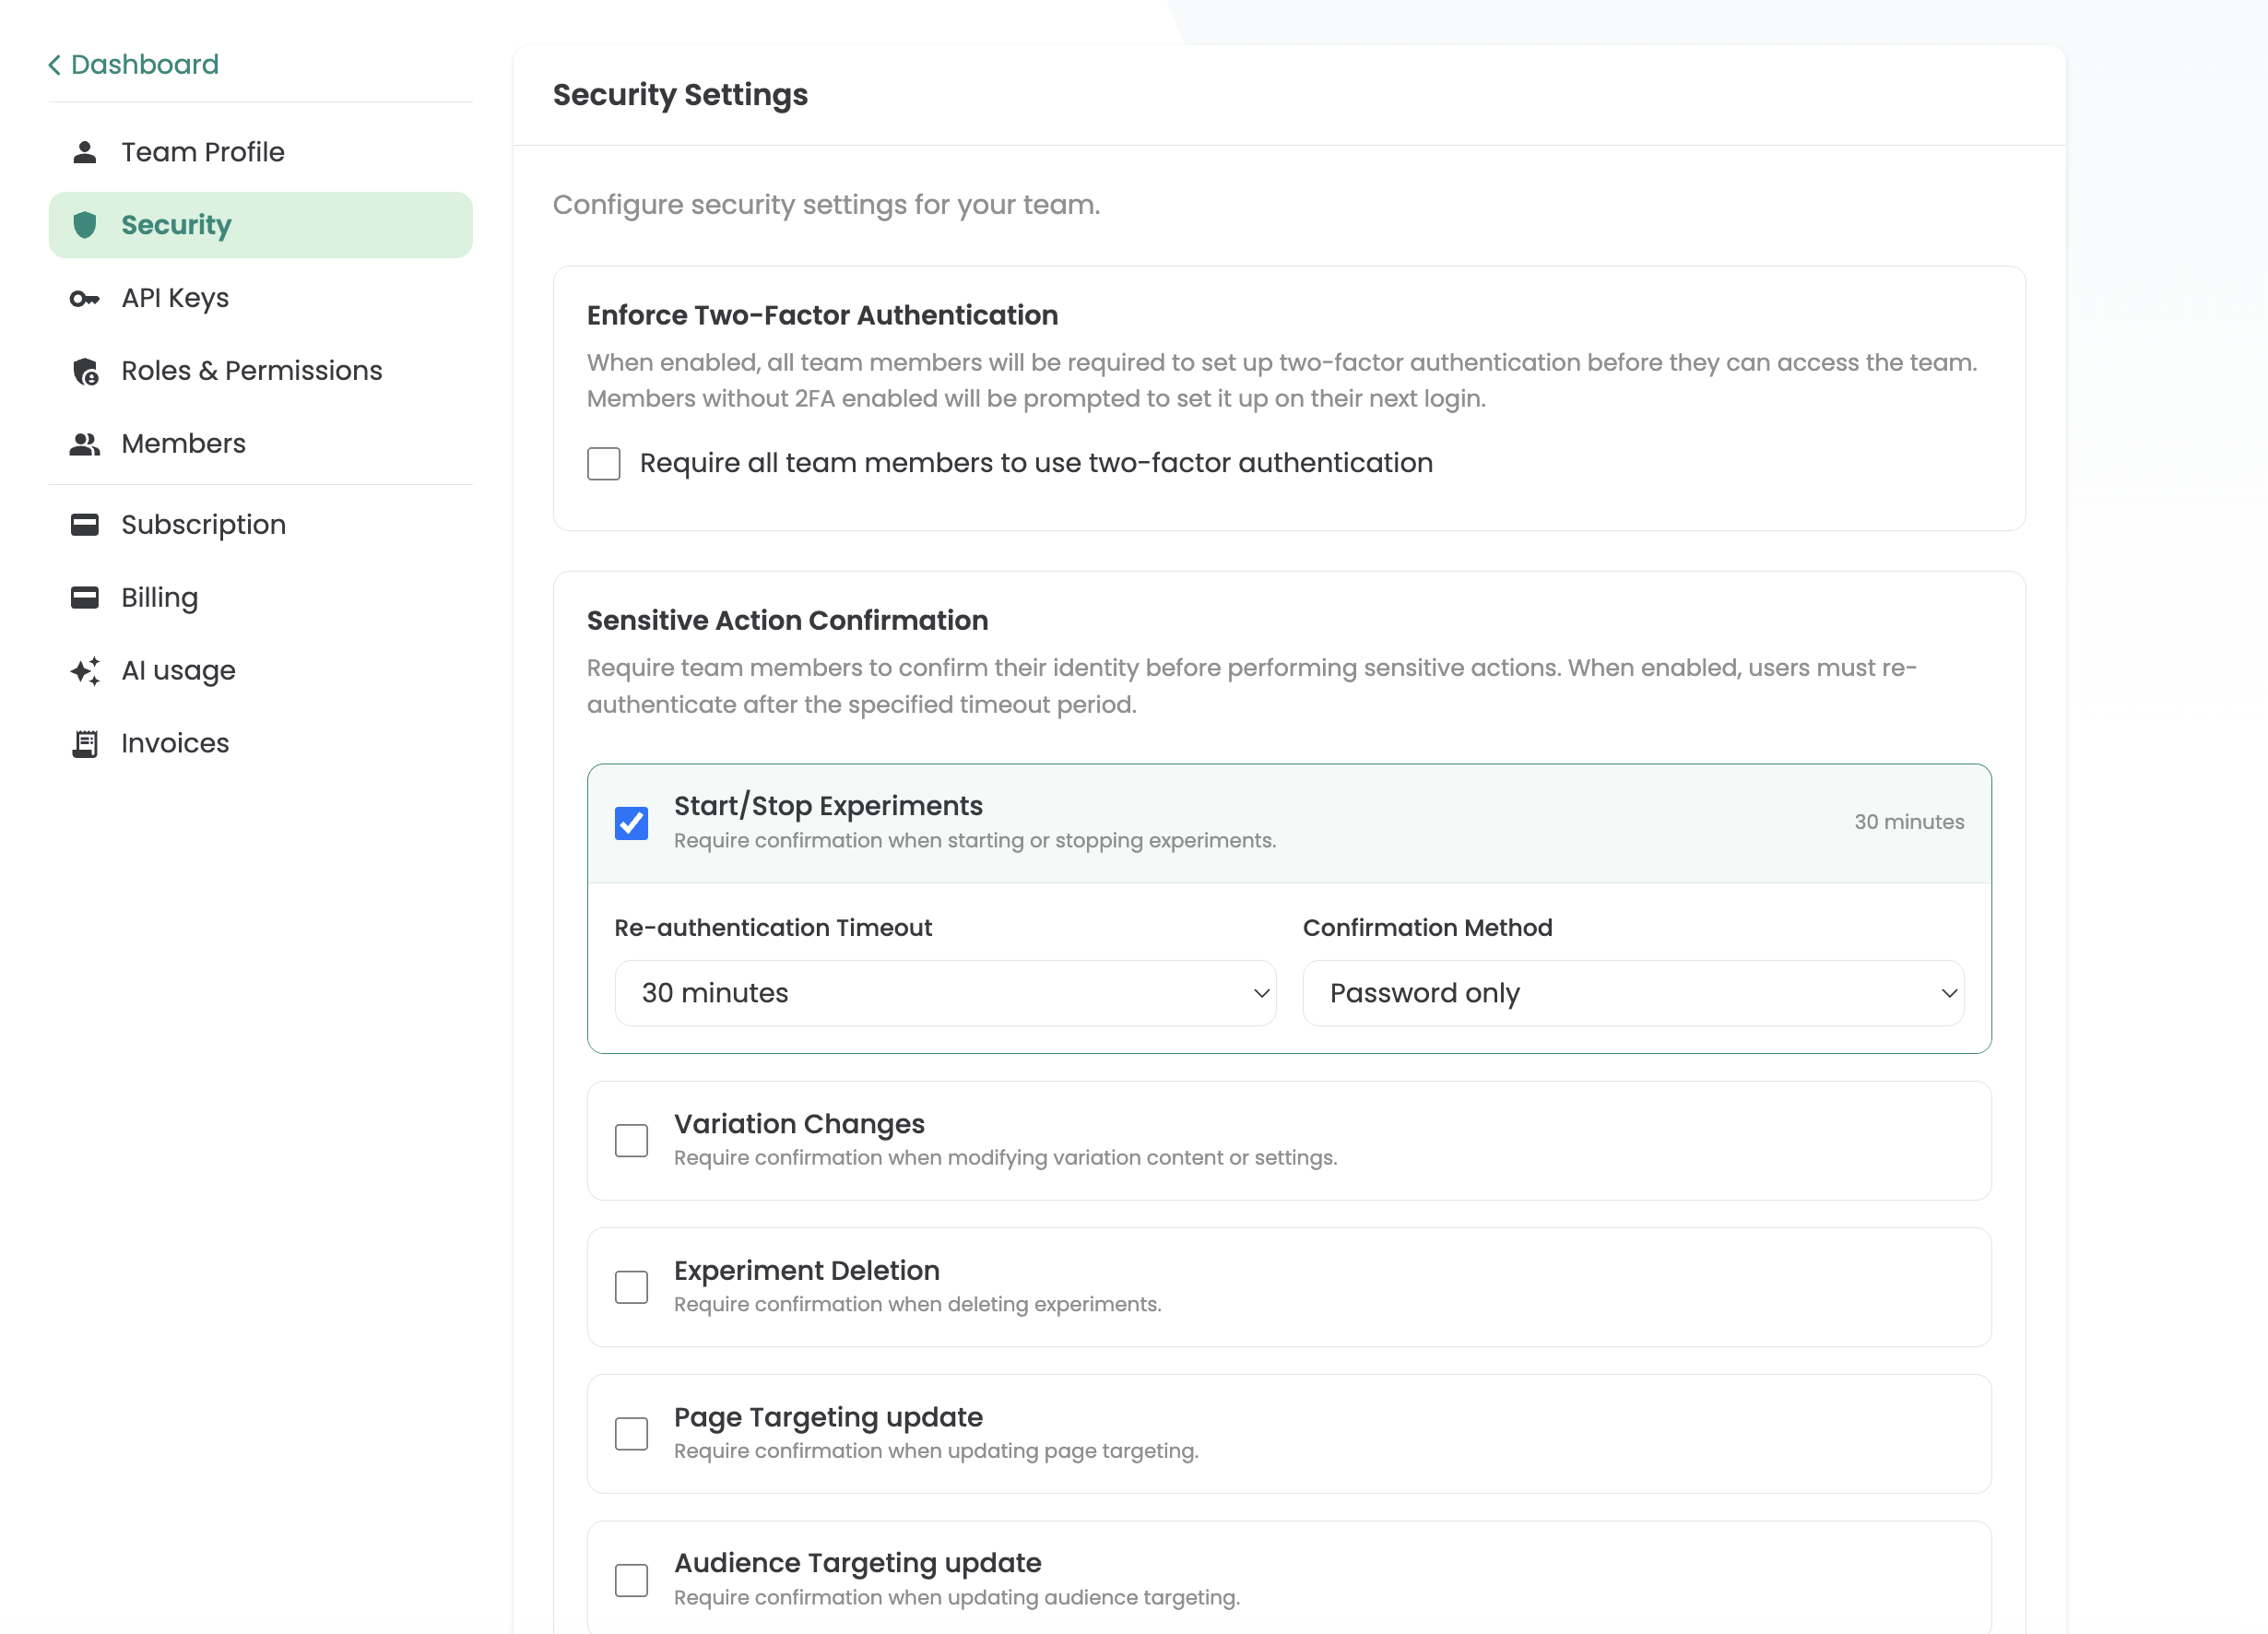
Als Account-Owner kannst du MFA außerdem für alle Nutzer im Account verpflichtend machen. So wird sichergestellt, dass kein Teammitglied ohne zweiten Faktor auf das Dashboard zugreifen kann - unabhängig davon, ob einzelne Nutzer MFA selbst aktiviert haben.
Dokumentation: MFA · MFA erzwingen
Schutz vor Session-Hijacking durch Re-Authentifizierung
Selbst wenn eine aktive Sitzung kompromittiert wird - zum Beispiel durch Cookie-Hijacking - verhindert die erneute Authentifizierung, dass ein Angreifer kritische Änderungen vornimmt.
Diese Funktion kann auf drei Ebenen konfiguriert werden:
Geschützte Aktionen - Du entscheidest, für welche Aktionen eine erneute Bestätigung erforderlich ist, zum Beispiel: Starten und Pausieren von Experimenten, Änderungen an Varianten, Archivieren von Experimenten, Änderungen am Page Targeting oder Änderungen am Audience Targeting.
Zeitfenster - Du legst fest, wie lange eine einmalige Bestätigung gültig bleibt: von einer Abfrage bei jeder einzelnen Aktion bis hin zu frei wählbaren Intervallen wie 30 Minuten oder mehreren Stunden.
Authentifizierungsmethode - Du entscheidest, ob das Passwort, ein zweiter Faktor (MFA) oder beides zusammen für die Bestätigung erforderlich ist.
Zur Dokumentation: Session Hijacking Protection
Cloudflare Captcha Login-Schutz
Der Varify-Loginbereich wird durch Cloudflare Turnstile geschützt. Bei jedem Login-Versuch wird im Hintergrund automatisch eine Prüfung durchgeführt, um Bots und automatisierte Angriffe (wie Brute-Force- oder Credential-Stuffing-Angriffe) zu blockieren - ohne dass echte Nutzer ein klassisches Captcha lösen müssen.
Aktive Sitzungen
Die Übersicht „Active Sessions“ zeigt alle aktuell aktiven Sitzungen deines Accounts - inklusive Gerät, Browser und Standort. So kannst du jederzeit prüfen, ob unbekannte oder nicht autorisierte Sitzungen aktiv sind, und verdächtige Sitzungen sofort beenden.
Zur Dokumentation: Active Sessions
Anmelde-Verlauf
Die Login History gibt dir einen vollständigen Überblick über alle Logins zu deinem Konto: wann sich welcher Nutzer angemeldet hat, von welchem Gerät und Standort aus, und ob es Auffälligkeiten oder unautorisierte Zugriffsversuche gab. Diese Funktion sorgt für Transparenz und ermöglicht es dir, ungewöhnliche Aktivitäten schnell zu erkennen.
Zur Dokumentation: Login History
Aktivitätsprotokoll
Das Aktivitätsprotokoll erfasst alle Änderungen innerhalb deines Kontos - ein vollständiges Audit-Protokoll. So kannst du jederzeit sehen, wer welche Änderung wann vorgenommen hat.
Folgende Aktivitäten werden erfasst: Experimente (erstellen, bearbeiten, löschen), Änderungen an Varianten, Audience Targeting, Browser Targeting, Device Targeting, Geolocation Targeting, IP Targeting, JavaScript Targeting, CSS Selector Page Targeting, Local Storage Targeting, Session Storage Targeting, URL Match Page Targeting, URL Query Parameter Targeting, Page Targeting, Targeting Segments, Team Management und Invitations.
Zur Dokumentation: Activity Log
Rollen & Berechtigungen
Varify nutzt ein rollenbasiertes Zugriffsmodell, das den Zugriff auf Funktionen und Daten gezielt einschränkt. Welche Rollen zur Verfügung stehen und ob eine Berechtigungsverwaltung verfügbar ist, hängt vom gewählten Varify-Plan ab.
Account Owner – Jedes Konto hat genau einen Owner. Dieser Owner hat vollen Zugriff auf alle Funktionen, einschließlich Abonnement, Zahlungsmethoden, Teamverwaltung, API-Schlüssel und Sicherheitseinstellungen (MFA erzwingen, Re-Authentifizierung konfigurieren). Nur der Owner kann das Abonnement ändern oder abschließen. Der Owner hat immer Admin-Rechte und kann durch eine Anfrage an den Varify Support geändert werden.
Systemrollen – Ab dem Pro-Plan stehen drei Standardrollen zur Verfügung: Admin, Publisher und Editor. Damit lässt sich granular steuern, wer Experimente starten, Teammitglieder verwalten oder Einstellungen ändern kann. Im Growth-Plan stehen nur Account Owner und Publisher zur Verfügung.
Permission Management (Enterprise) – Im Enterprise-Plan kannst du über Permission Management außerdem eigene Rollen mit individuellen Berechtigungen erstellen.
Agency Account – Im Agenturmodell gibt es eine zusätzliche Berechtigungsebene. Teammitglieder auf Agenturebene haben Zugriff auf alle Domains und Kunden im Agenturkonto. Teammitglieder auf Kundenebene sehen nur das Dashboard ihres zugewiesenen Kunden – kein Einblick in andere Kunden der Agentur.
Teammitglieder werden per E-Mail-Einladung hinzugefügt und können jederzeit entfernt werden. Verlässt ein Mitarbeiter das Unternehmen, wird der Zugriff sofort gesperrt.
Zur Dokumentation: Roles & Permission Management
API-Schlüsselverwaltung
API-Schlüssel können unter Team Settings erstellt werden, um die Experiment API zu nutzen. Die Erstellung ist dem Account-Owner vorbehalten. Nach der Erstellung werden ein Client Key und ein Secret Key angezeigt. Das Client Secret ist nur für kurze Zeit nach der Erstellung sichtbar und kann danach nicht mehr eingesehen werden – vergleichbar mit einem Token, das einmalig angezeigt wird.