Schutz vor Session-Hijacking
Kurz gefasst
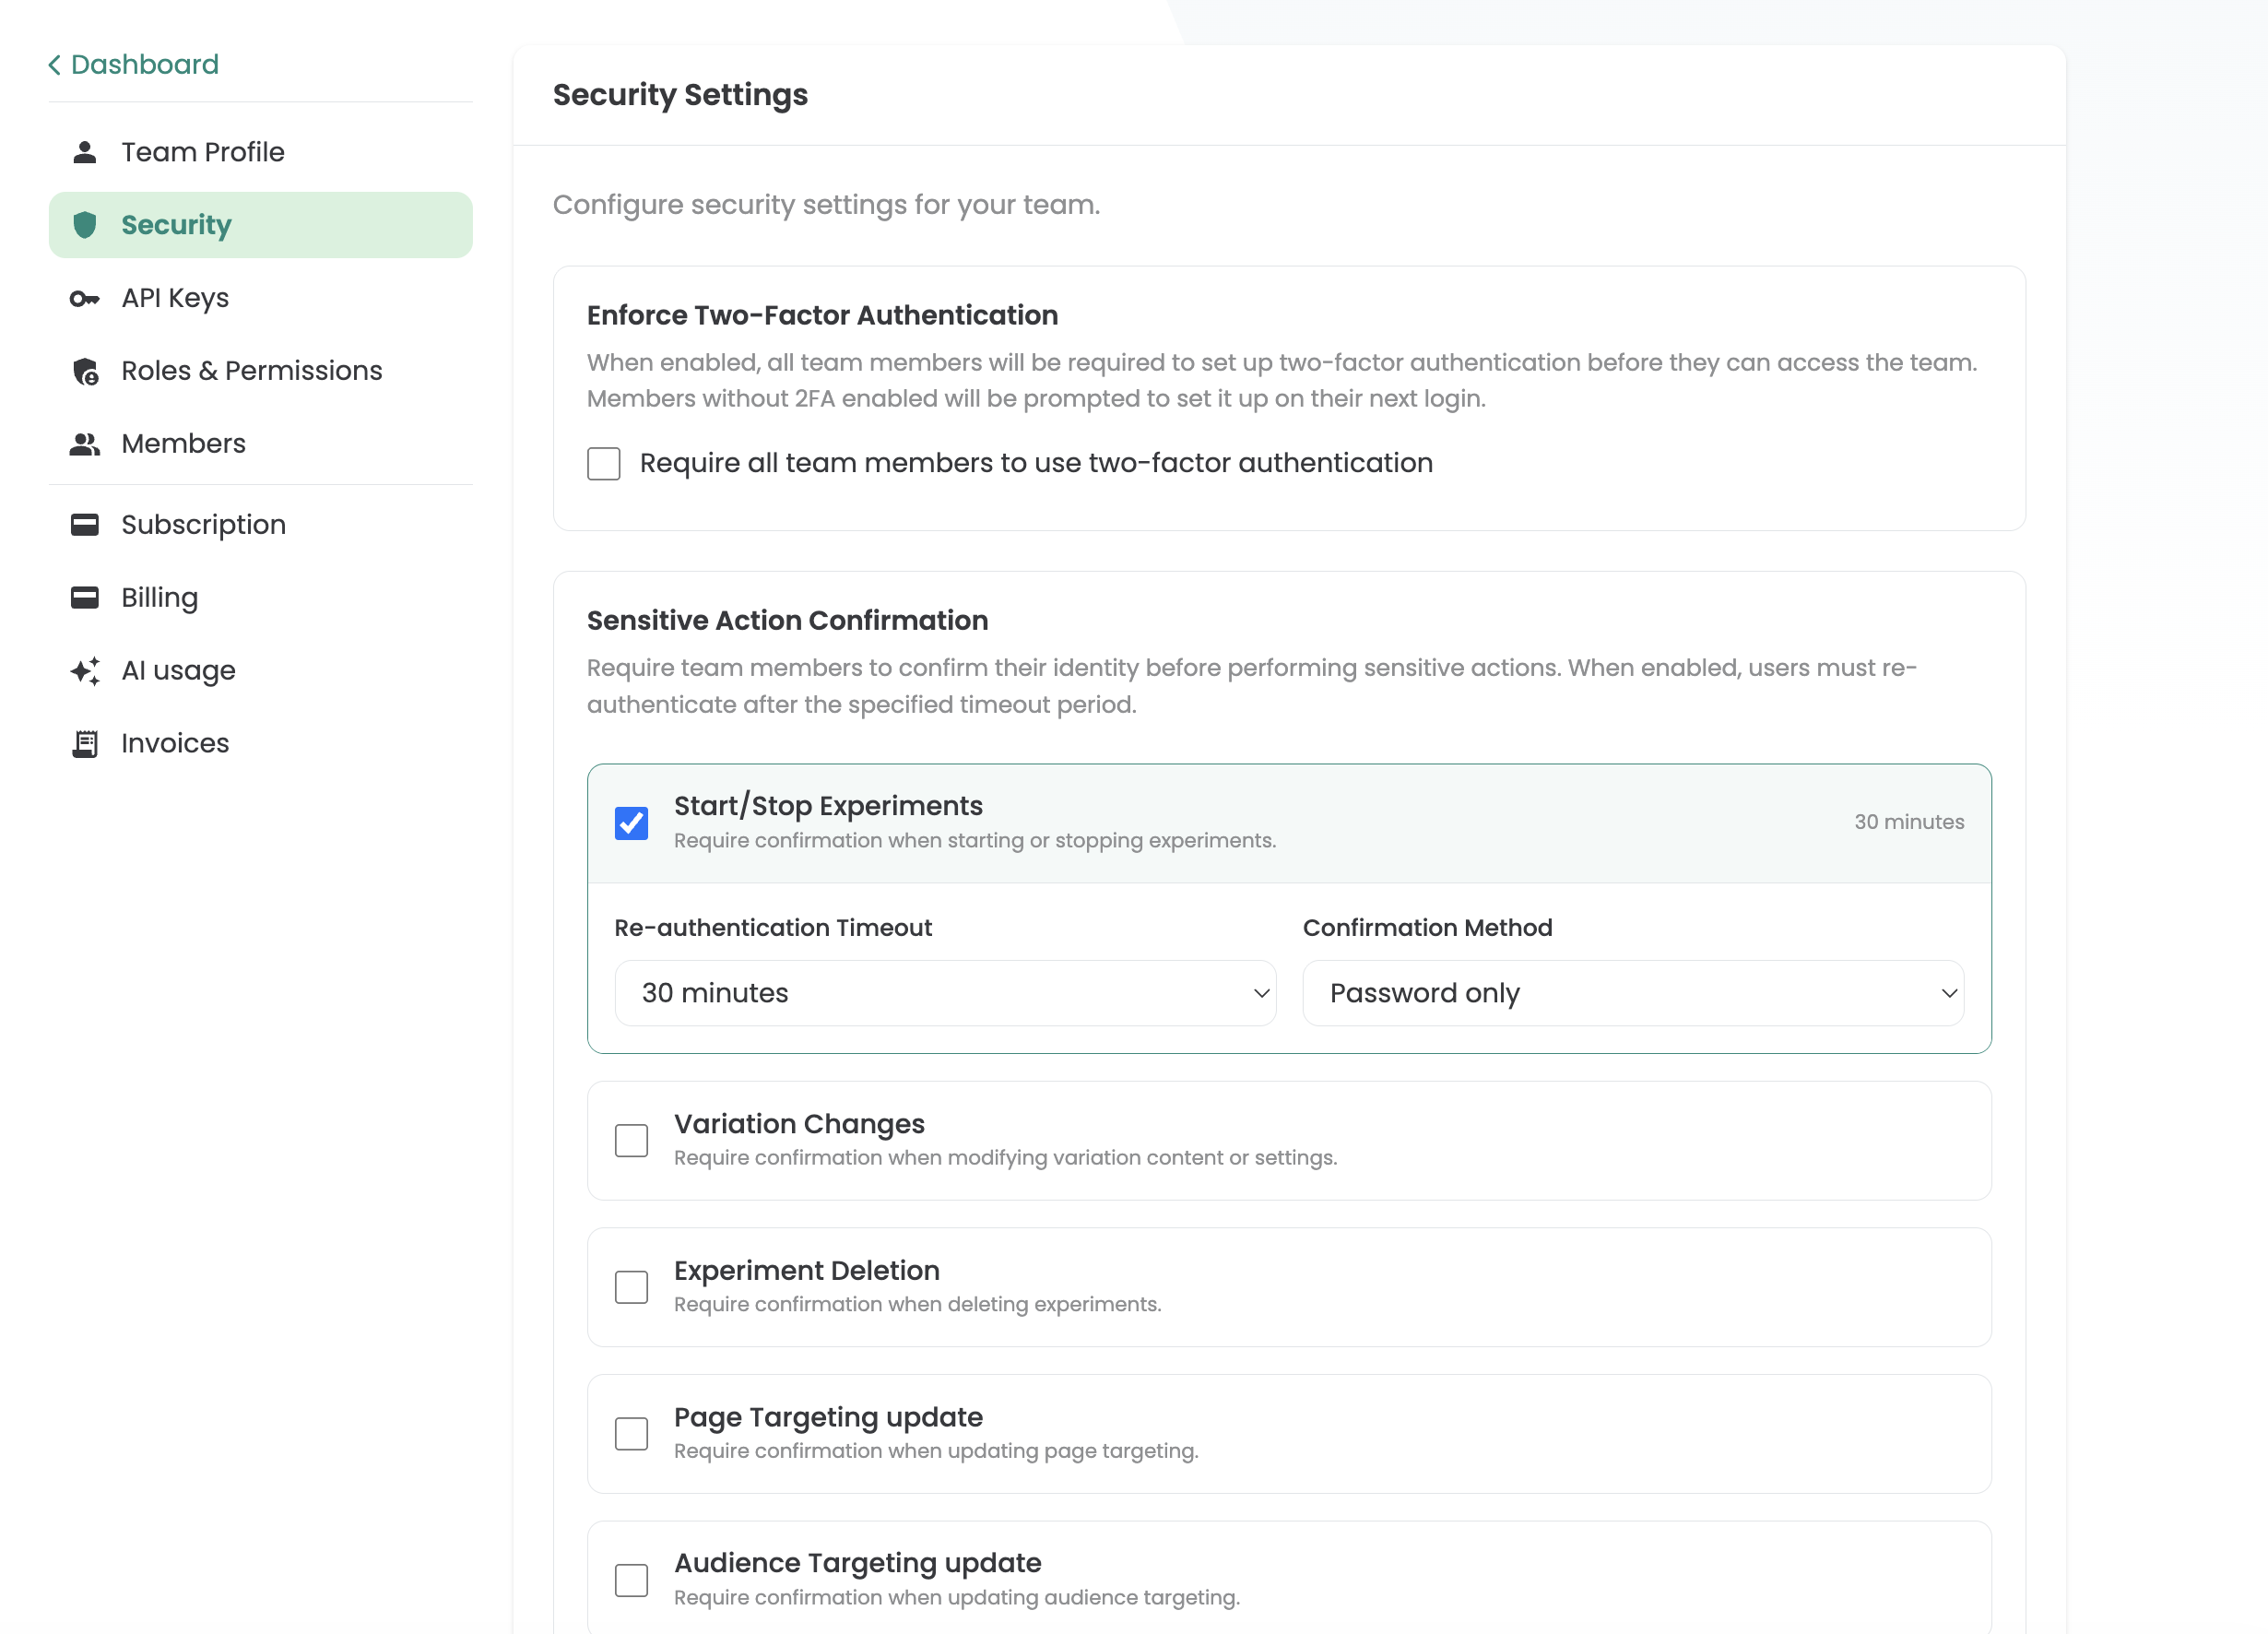
Wenn eine aktive Session kompromittiert wird - zum Beispiel durch Cookie-Hijacking - verhindert die Re-Authentifizierung für kritische Aktionen, dass ein Angreifer weitreichende Änderungen vornehmen kann. Du kannst die Aktionen, für die eine Re-Authentifizierung erforderlich sein soll, frei definieren, zum Beispiel:
- Starten und Pausieren von Experimenten
- Änderungen an Varianten
- Archivieren von Experimenten
- Änderungen am Page-Targeting
- Änderungen am Audience-Targeting
Du kannst auch das Zeitfenster konfigurieren, in dem eine einmalige Bestätigung gültig bleibt - von einer Abfrage bei jeder einzelnen Aktion bis zu einem frei wählbaren Intervall wie 30 Minuten oder mehreren Stunden. Außerdem kannst du festlegen, ob für die Bestätigung das Passwort, ein zweiter Faktor (MFA) oder beides erforderlich ist.