Proteção contra sequestro de sessão
Em resumo
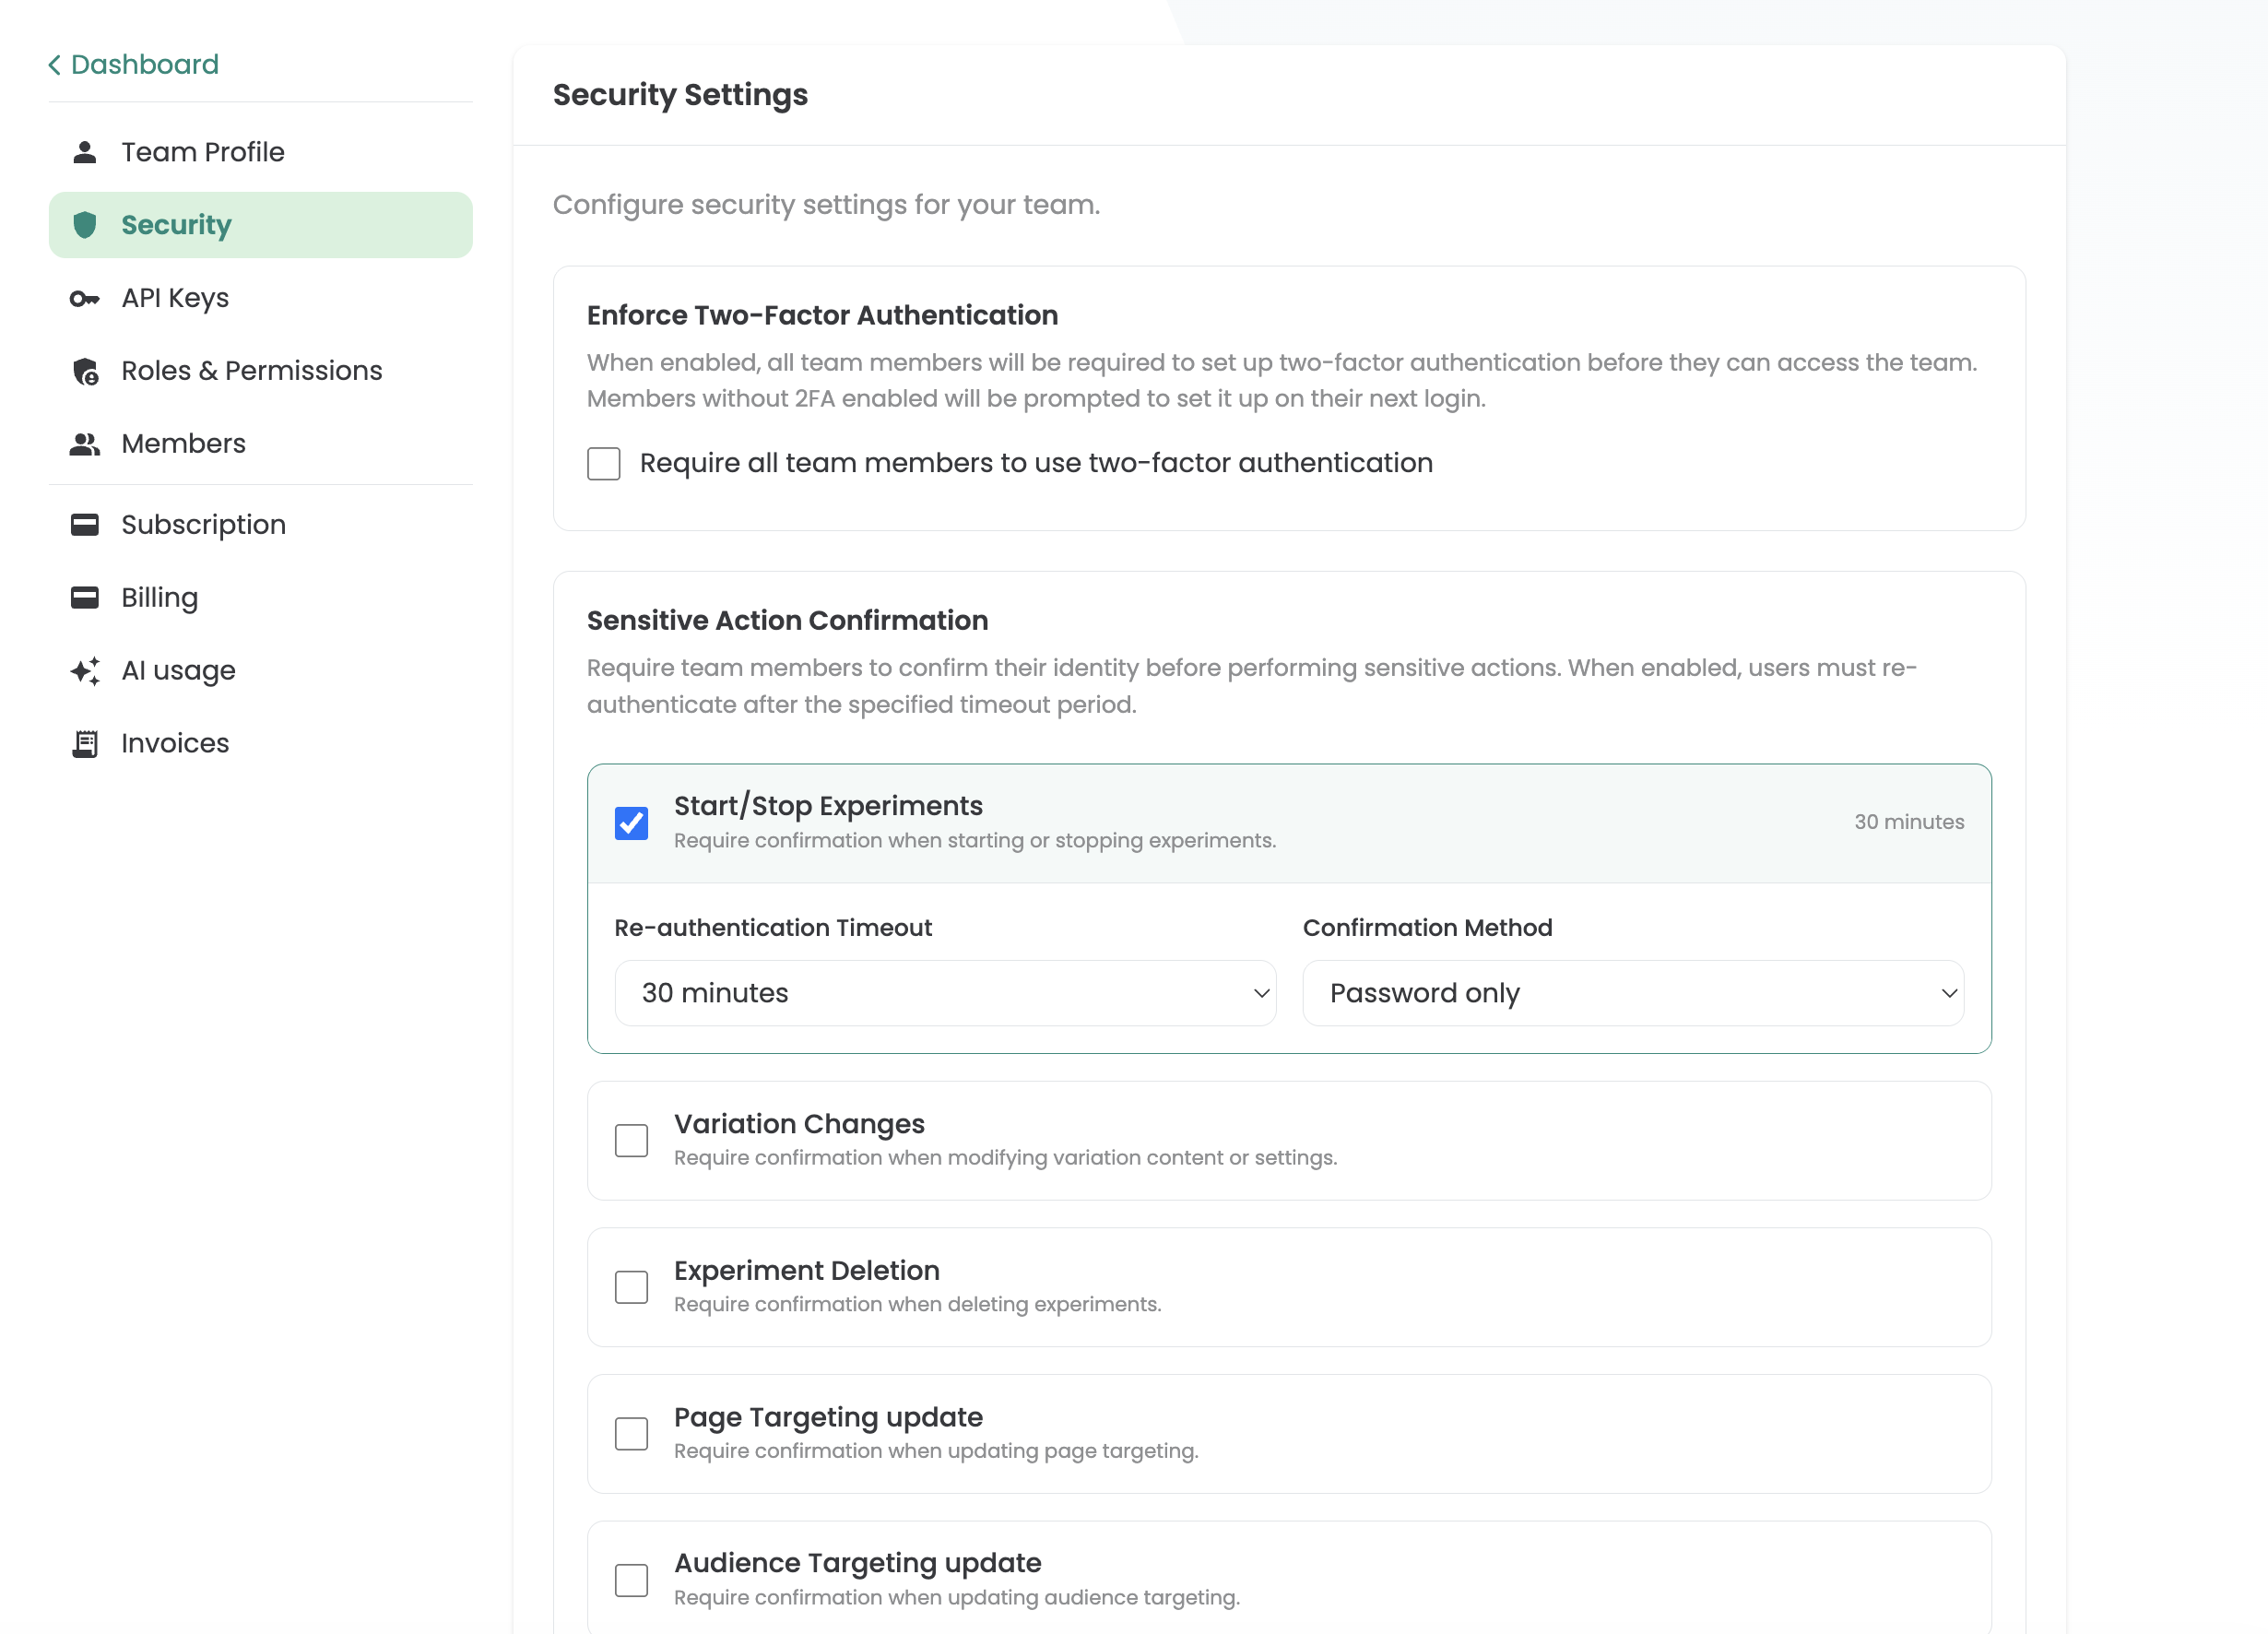
Se uma sessão ativa for comprometida - por exemplo, através de sequestro de cookies - a reautenticação para ações críticas impede que um atacante faça alterações de grande alcance. Podes definir livremente as ações para as quais deve ser exigida reautenticação, por exemplo:
- Iniciar e pausar experimentos
- Alterações às variantes
- Arquivar experimentos
- Alterações à segmentação de páginas
- Alterações à segmentação de audiências
Também podes configurar a janela de tempo durante a qual uma confirmação pontual permanece válida - desde um pedido para cada ação individual até um intervalo livremente selecionável, como 30 minutos ou várias horas. Também podes especificar se é necessária a palavra-passe, um segundo fator (MFA) ou ambos para a confirmação.