Oturum ele geçirmeye karşı koruma
Kısaca
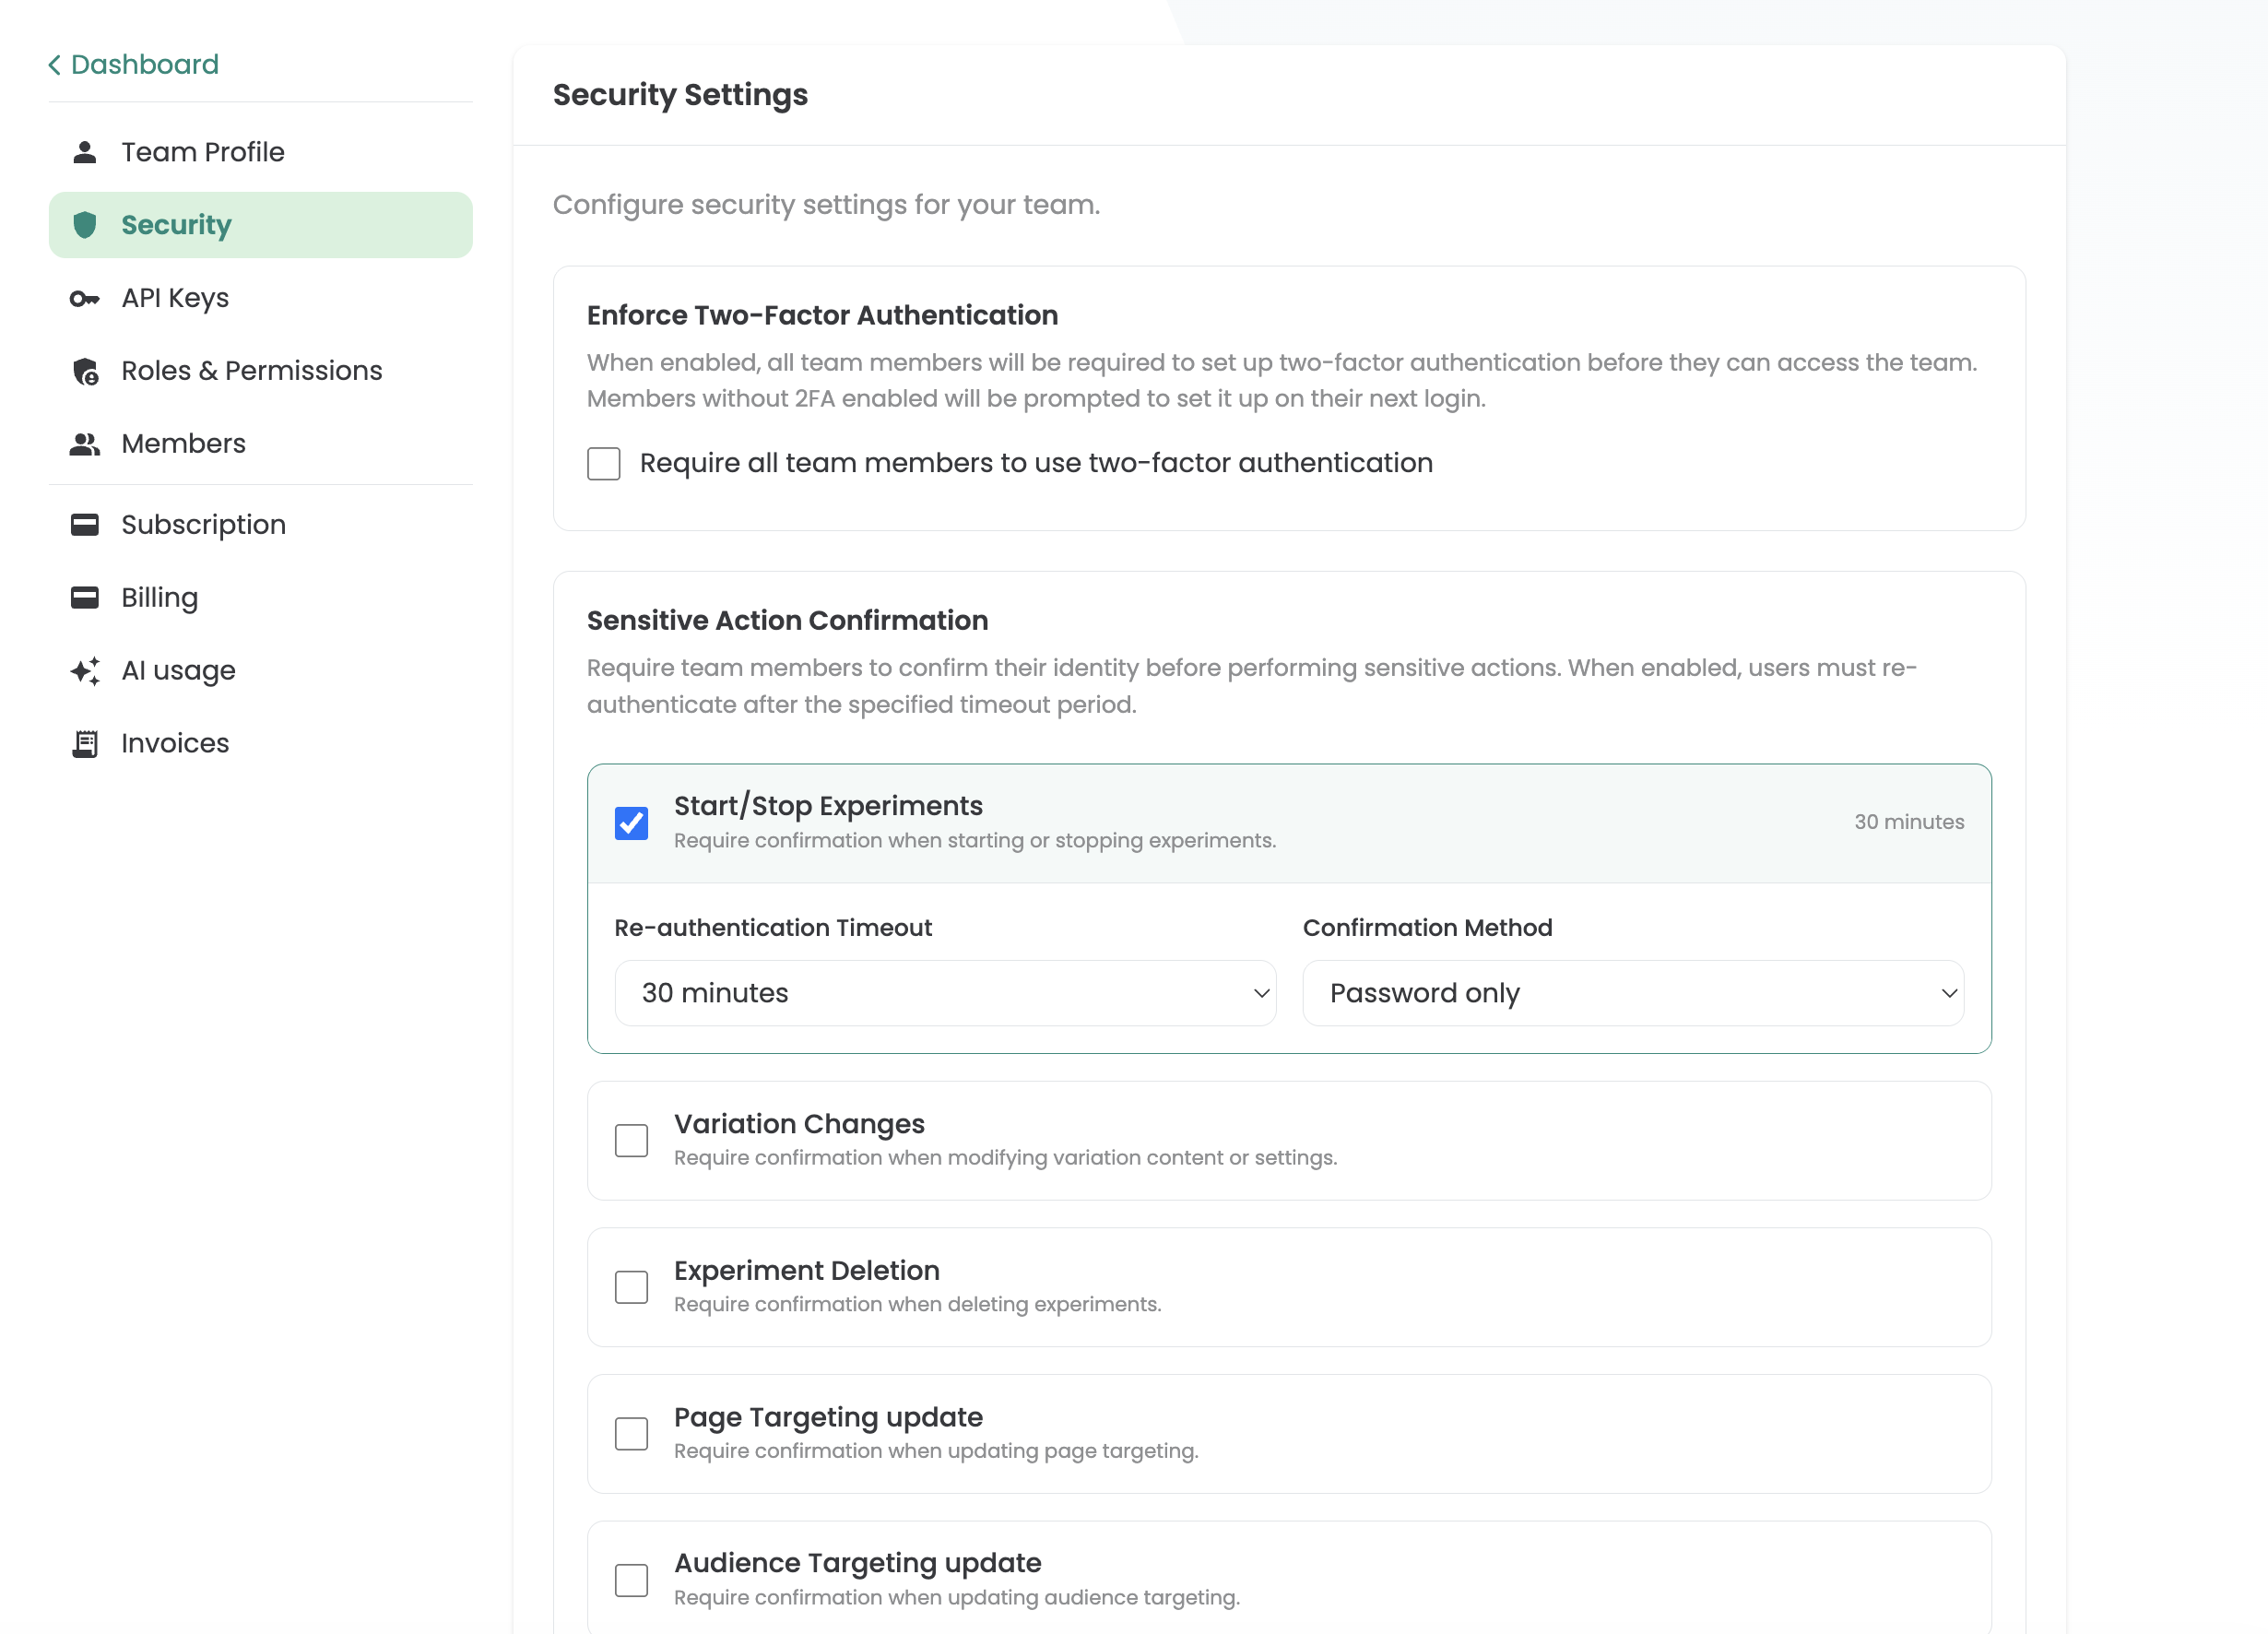
Etkin bir oturum ele geçirilirse - örneğin çerez ele geçirme yoluyla - kritik işlemler için yeniden kimlik doğrulama, bir saldırganın kapsamlı değişiklikler yapmasını engeller. Yeniden kimlik doğrulamanın gerekli olacağı işlemleri istediğin gibi tanımlayabilirsin, örneğin:
- Deneylerin başlatılması ve duraklatılması
- Varyantlarda yapılan değişiklikler
- Deneylerin arşivlenmesi
- Sayfa hedeflemesindeki değişiklikler
- Hedef kitle hedeflemesindeki değişiklikler
Tek seferlik bir onayın geçerli kalacağı zaman aralığını da yapılandırabilirsin - her bir işlem için ayrı bir istekten, 30 dakika veya birkaç saat gibi serbestçe seçilebilen bir aralığa kadar. Ayrıca onay için parolanın mı, ikinci bir faktörün (MFA) mı yoksa her ikisinin mi gerekli olduğunu da belirleyebilirsin.