Varify'daki güvenlik önlemlerine genel bakış
Kısaca
Varify.io, doğrudan Varify hesabında yapılandırılabilen bir dizi güvenlik özelliği sunar. Bu makale, hesabını ve deneylerini korumak için mevcut olan tüm özelliklere genel bir bakış sunar.
Çok faktörlü kimlik doğrulama (MFA)
Parolaya ek olarak, her girişte bir kimlik doğrulama uygulamasından (örneğin Microsoft Authenticator, Google Authenticator veya 1Password) zaman tabanlı bir kod istenir. Etkinleştirme işlemi "Your Settings" → "Security" altında yapılır: QR kodu tarayın, oluşturulan kodu girin ve "Verify & Enable" ile onaylayın.
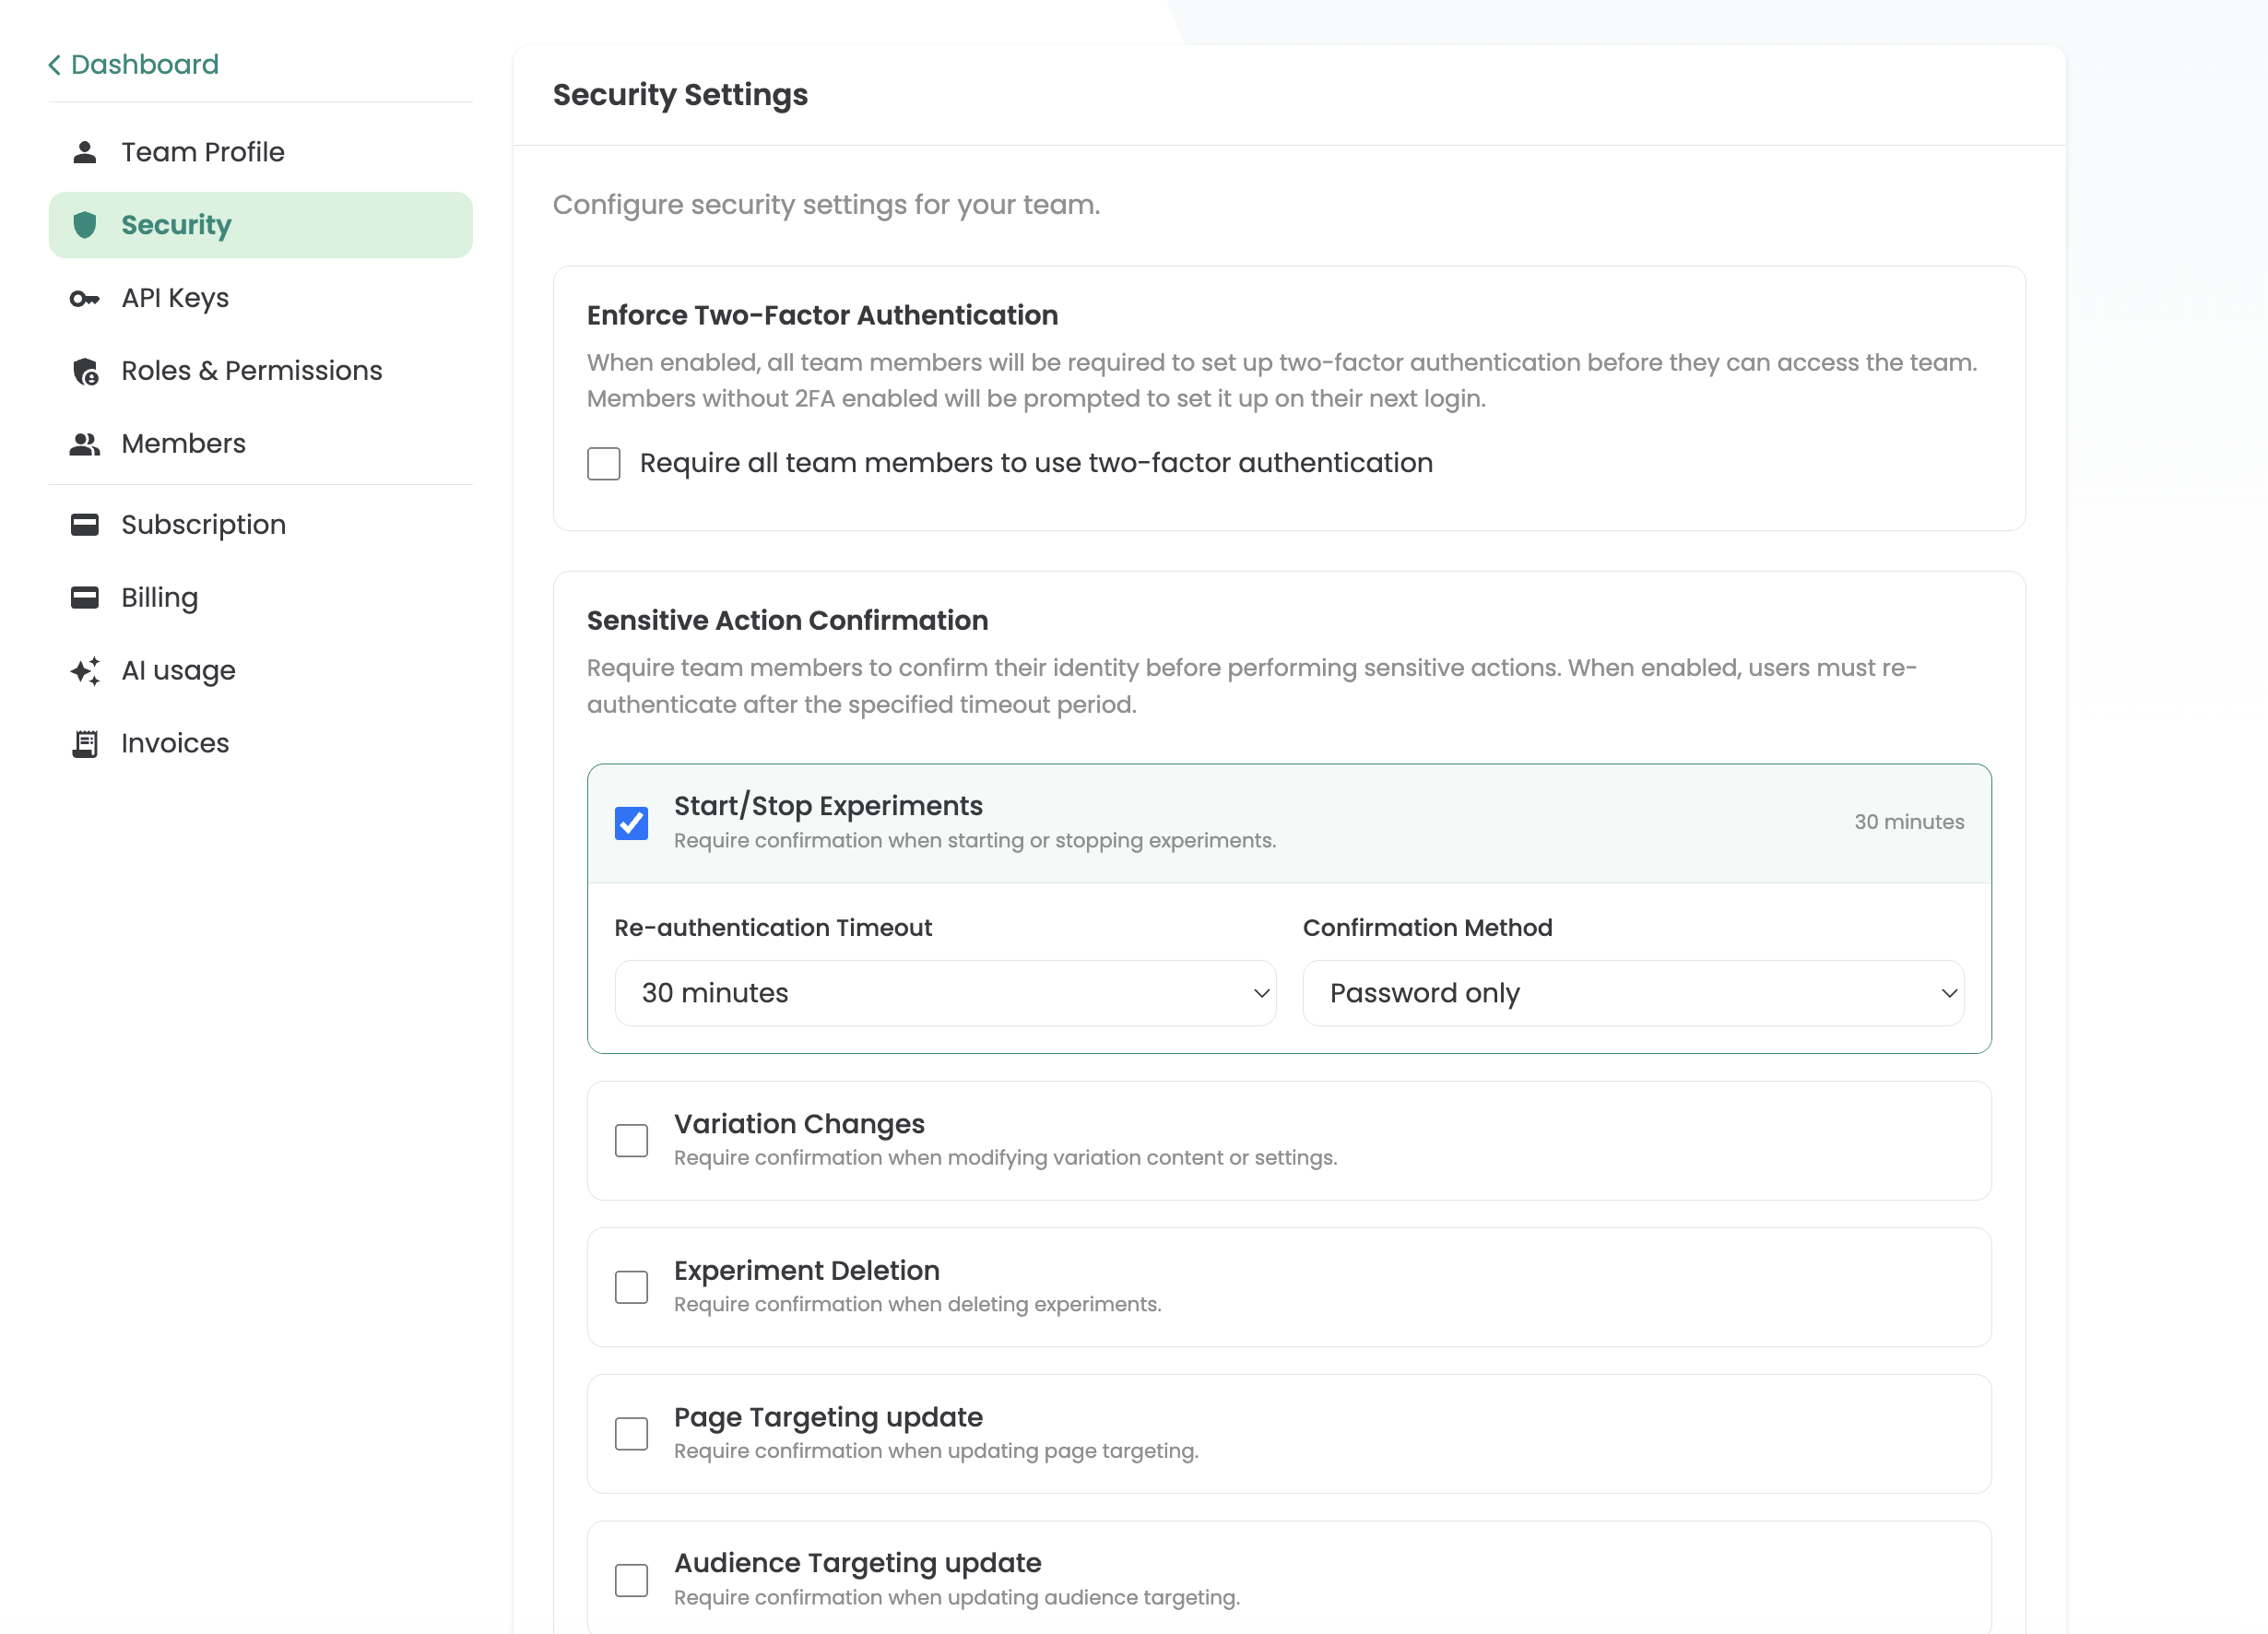
Hesap sahibi olarak, hesaptaki tüm kullanıcılar için MFA'yı zorunlu hale de getirebilirsin. Bu, bireysel kullanıcıların MFA'yı kendileri etkinleştirmiş olup olmadığına bakılmaksızın, hiçbir ekip üyesinin ikinci bir faktör olmadan dashboard'a erişememesini sağlar.
Dokümantasyon: MFA · MFA'yı Zorunlu Kıl
Yeniden kimlik doğrulama yoluyla oturum ele geçirme koruması
Aktif bir oturum ele geçirilmiş olsa bile - örneğin çerez ele geçirme (cookie hijacking) yoluyla - yeniden kimlik doğrulama, bir saldırganın kritik değişiklikler yapmasını engeller.
Bu özellik üç düzeyde yapılandırılabilir:
Korumalı işlemler - Hangi işlemler için yeni bir onay gerektiğine sen karar verirsin, örneğin: deneyleri başlatma ve duraklatma, varyantlarda değişiklik yapma, deneyleri arşivleme, sayfa hedeflemesinde değişiklik yapma veya hedef kitle hedeflemesinde değişiklik yapma.
Zaman aralığı - Tek seferlik bir onayın ne kadar süre geçerli kalacağını sen tanımlarsın: her bir işlem için ayrı bir sorgudan, 30 dakika veya birkaç saat gibi serbestçe seçilebilir aralıklara kadar.
Kimlik doğrulama yöntemi - Onay için şifrenin mi, ikinci bir faktörün mü (MFA) yoksa her ikisinin birlikte mi gerekli olduğuna sen karar verirsin.
Dokümantasyona git: Oturum Ele Geçirme Koruması
Cloudflare Captcha giriş koruması
Varify giriş alanı Cloudflare Turnstile ile korunmaktadır. Her giriş denemesinde, botları ve otomatik saldırıları (örneğin brute force veya credential stuffing saldırılarını) engellemek için arka planda otomatik bir kontrol gerçekleştirilir - gerçek kullanıcıların klasik bir captcha çözmesine gerek kalmadan.
Aktif oturumlar
„Active Sessions” genel görünümü, hesabınızda o anda aktif olan tüm oturumları - cihaz, tarayıcı ve konum dahil - gösterir. Bu sayede bilinmeyen veya yetkisiz oturumların aktif olup olmadığını istediğiniz zaman kontrol edebilir ve şüpheli oturumları derhal sonlandırabilirsiniz.
Dokümantasyona git: Active Sessions
Giriş Geçmişi
Login history, hesabınıza yapılan tüm girişlerin eksiksiz bir görünümünü sunar: hangi kullanıcının ne zaman, hangi cihaz ve konumdan giriş yaptığını ve herhangi bir anormallik veya yetkisiz erişim denemesi olup olmadığını gösterir. Bu özellik şeffaflığı sağlar ve olağandışı etkinlikleri hızlıca fark etmeni sağlar.
Dokümantasyona git: Login History
Etkinlik Günlüğü
Aktivite günlüğü, hesabınız içindeki tüm değişiklikleri kaydeder - eksiksiz bir denetim izi. Bu sayede istediğiniz zaman kimin hangi değişikliği ne zaman yaptığını görebilirsiniz.
Aşağıdaki etkinlikler izlenir: Deneyler (oluşturma, düzenleme, silme), varyantlarda yapılan değişiklikler, Audience Targeting, Browser Targeting, Device Targeting, Geolocation Targeting, IP Targeting, JavaScript Targeting, CSS Selector Page Targeting, Local Storage Targeting, Session Storage Targeting, URL Match Page Targeting, URL Query Parameter Targeting, Page Targeting, Targeting Segments, Team Management ve Invitations.
Roller ve yetkilendirmeler
Varify, işlevlere ve verilere erişimi özel olarak kısıtlayan rol tabanlı bir erişim modeli kullanır. Hangi rollerin bulunduğu ve izin yönetiminin kullanılabilir olup olmadığı, seçilen Varify planına bağlıdır.
Account Owner - Her hesabın tam olarak bir sahibi vardır. Bu sahip, abonelik, ödeme yöntemleri, ekip yönetimi, API anahtarları ve güvenlik ayarları (MFA'yı zorunlu kılma, yeniden kimlik doğrulamayı yapılandırma) dahil olmak üzere tüm fonksiyonlara tam erişime sahiptir. Sadece sahip aboneliği değiştirebilir veya sonlandırabilir. Sahip her zaman admin haklarına sahiptir ve Varify Support'a bir talep göndererek değiştirilebilir.
Sistem rolleri - Pro plandan itibaren üç standart rol kullanılabilir: Admin, Publisher ve Editor. Bunlar, kimin deneyleri başlatabileceğini, ekip üyelerini yönetebileceğini veya ayarları değiştirebileceğini ayrıntılı olarak kontrol etmek için kullanılabilir. Growth planında sadece Account Owner ve Publisher kullanılabilir.
İzin Yönetimi (Enterprise) - Enterprise Plan'da, Permission Management aracılığıyla kendi özel yetkilendirmelerinize sahip rolleri de oluşturabilirsiniz.
Agency Hesabı - Agency modelinde ek bir yetkilendirme seviyesi bulunur. Agency seviyesindeki ekip üyeleri, agency hesabındaki tüm alan adlarına ve müşterilere erişebilir. Client seviyesindeki ekip üyeleri ise sadece kendilerine atanmış müşterinin dashboard'unu görür - agency'nin diğer müşterileri hakkında bilgi göremezler.
Ekip üyeleri e-posta daveti ile eklenir ve her zaman kaldırılabilir. Bir çalışan ayrılırsa, erişim hemen engellenir.
Dokümantasyona: Roller ve İzin Yönetimi
API anahtarı yönetimi
Experiment API'yi kullanmak için Team Settings altında API anahtarları oluşturulabilir. Oluşturma işlemi yalnızca hesap sahibine aittir. Oluşturulduktan sonra bir client key ve bir secret key görüntülenir. Client secret, oluşturulduktan sonra sadece kısa bir süre için görünür ve daha sonra tekrar görüntülenemez - bir kez gösterilen bir token gibi.