Resumen de las medidas de seguridad en Varify
En resumen
Varify.io ofrece una serie de funciones de seguridad que se pueden configurar directamente en la cuenta de Varify. Este artículo ofrece un resumen de todas las funciones disponibles para proteger tu cuenta y tus experimentos.
Autenticación multifactor (MFA)
Protege tu inicio de sesión con un segundo factor. Además de la contraseña, se solicita un código basado en el tiempo de una aplicación de autenticación - por ejemplo Microsoft Authenticator, Google Authenticator o 1Password - cada vez que inicias sesión. La activación se realiza en «Your Settings» → «Security»: escanea el código QR, introduce el código generado y confirma con «Verify & Enable».
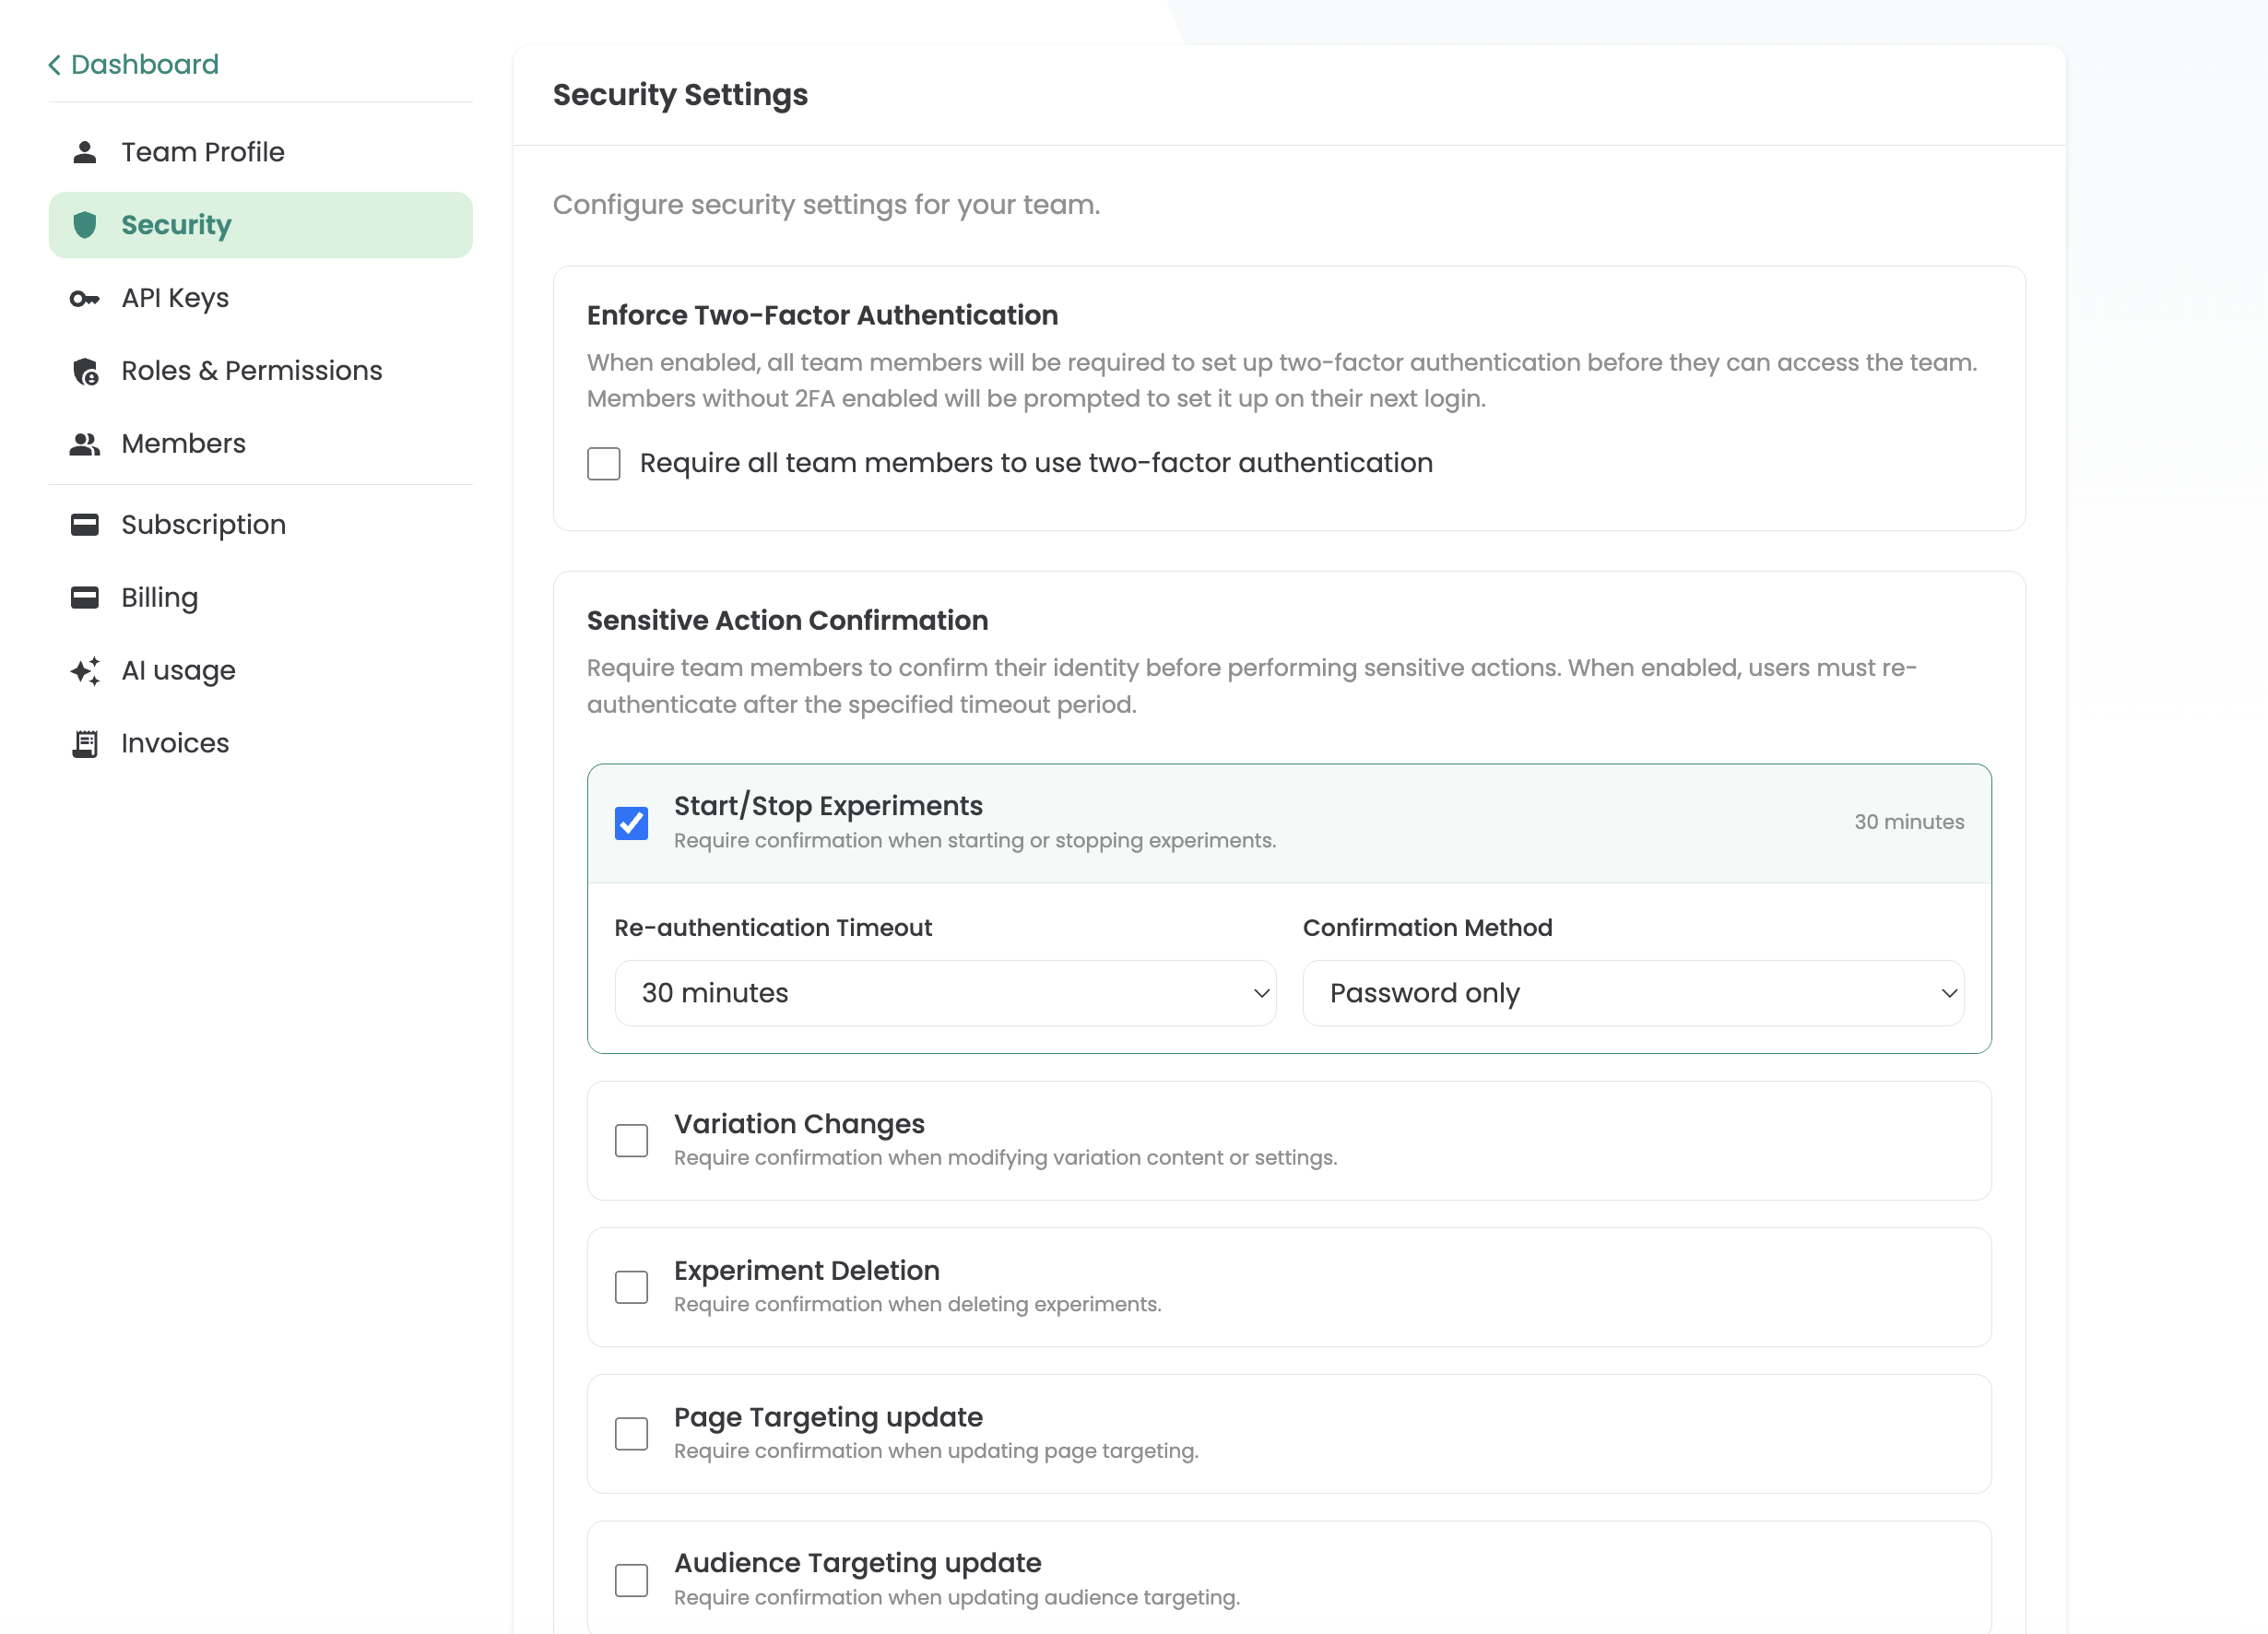
Como propietario de la cuenta, también puedes hacer que la MFA sea obligatoria para todos los usuarios de la cuenta. Esto garantiza que ningún miembro del equipo pueda acceder al dashboard sin un segundo factor, independientemente de si los usuarios individuales han activado la MFA por sí mismos.
Documentación: MFA · Hacer obligatoria la MFA
Protección contra el secuestro de sesión mediante reautenticación
Incluso si una sesión activa se ve comprometida, por ejemplo mediante el secuestro de cookies, la reautenticación evita que un atacante realice cambios críticos.
Esta función se puede configurar en tres niveles:
Acciones protegidas - Decides para qué acciones se requiere una nueva confirmación, por ejemplo: iniciar y pausar experimentos, cambios en variantes, archivar experimentos, cambios en la segmentación de páginas o cambios en la segmentación de audiencia.
Ventana de tiempo - Defines durante cuánto tiempo sigue siendo válida una confirmación puntual: desde una consulta para cada acción individual hasta intervalos libremente seleccionables como 30 minutos o varias horas.
Método de autenticación - Decides si se requiere la contraseña, un segundo factor (MFA) o ambos juntos para la confirmación.
A la documentación: Session Hijacking Protection
Protección de inicio de sesión con Cloudflare Captcha
El área de inicio de sesión de Varify está protegida por Cloudflare Turnstile. En cada intento de inicio de sesión, se realiza una comprobación automática en segundo plano para bloquear bots y ataques automatizados (como ataques de fuerza bruta o credential stuffing), sin que los usuarios reales tengan que resolver un captcha clásico.
Sesiones activas
La vista general de «Active Sessions» muestra todas las sesiones actualmente activas en tu cuenta, incluyendo dispositivo, navegador y ubicación. Esto te permite comprobar en cualquier momento si hay sesiones desconocidas o no autorizadas activas y finalizar de inmediato las sesiones sospechosas.
A la documentación: Active Sessions
Historial de inicio de sesión
El historial de inicio de sesión te ofrece una visión completa de todos los inicios de sesión en tu cuenta: cuándo inició sesión qué usuario, desde qué dispositivo y ubicación, y si hubo alguna anomalía o intento de acceso no autorizado. Esta función garantiza la transparencia y te permite identificar rápidamente actividades inusuales.
A la documentación: Login History
Registro de actividad
El registro de actividad recoge todos los cambios dentro de tu cuenta: un registro de auditoría completo. Esto te permite ver en cualquier momento quién hizo qué cambio y cuándo.
Se registran las siguientes actividades: Experiments (crear, editar, eliminar), cambios en variantes, Audience Targeting, Browser Targeting, Device Targeting, Geolocation Targeting, IP Targeting, JavaScript Targeting, CSS Selector Page Targeting, Local Storage Targeting, Session Storage Targeting, URL Match Page Targeting, URL Query Parameter Targeting, Page Targeting, Targeting Segments, Team Management e Invitations.
Para documentación: Activity Log
Roles y autorizaciones
Varify utiliza un modelo de acceso basado en roles que restringe específicamente el acceso a funciones y datos. Qué roles existen y si la gestión de permisos está disponible depende del plan de Varify seleccionado.
Account Owner - Cada cuenta tiene exactamente un propietario. Este propietario tiene acceso completo a todas las funciones, incluidas la suscripción, los métodos de pago, la gestión del equipo, las claves API y la configuración de seguridad (forzar MFA, configurar la reautenticación). Solo el propietario puede cambiar o finalizar la suscripción. El propietario siempre tiene derechos de administrador y puede cambiarse enviando una solicitud al soporte de Varify.
Roles del sistema - A partir del plan Pro hay disponibles tres roles estándar: Admin, Publisher y Editor. Se pueden usar para controlar de forma granular quién puede iniciar experimentos, gestionar miembros del equipo o cambiar la configuración. En el plan Growth, solo están disponibles Account Owner y Publisher.
Permission Management (Enterprise) - En el plan Enterprise, también puedes crear tus propios roles con autorizaciones individuales mediante Permission Management.
Cuenta de agencia - Existe un nivel de autorización adicional en el modelo de agencia. Los miembros del equipo a nivel de agencia tienen acceso a todos los dominios y clientes de la cuenta de agencia. Los miembros del equipo a nivel de cliente solo ven el panel de su cliente asignado, sin visibilidad de otros clientes de la agencia.
Los miembros del equipo se añaden mediante invitación por correo electrónico y se pueden eliminar en cualquier momento. Si un empleado se marcha, el acceso se bloquea de inmediato.
A la documentación: Roles & Permission Management
Gestión de claves API
Las claves API se pueden crear en Team Settings para usar la Experiment API. La creación está reservada al propietario de la cuenta. Tras la creación, se muestran una client key y una secret key. El client secret solo es visible durante un breve periodo de tiempo tras su creación y no se puede volver a consultar después - comparable a un token que se muestra una sola vez.