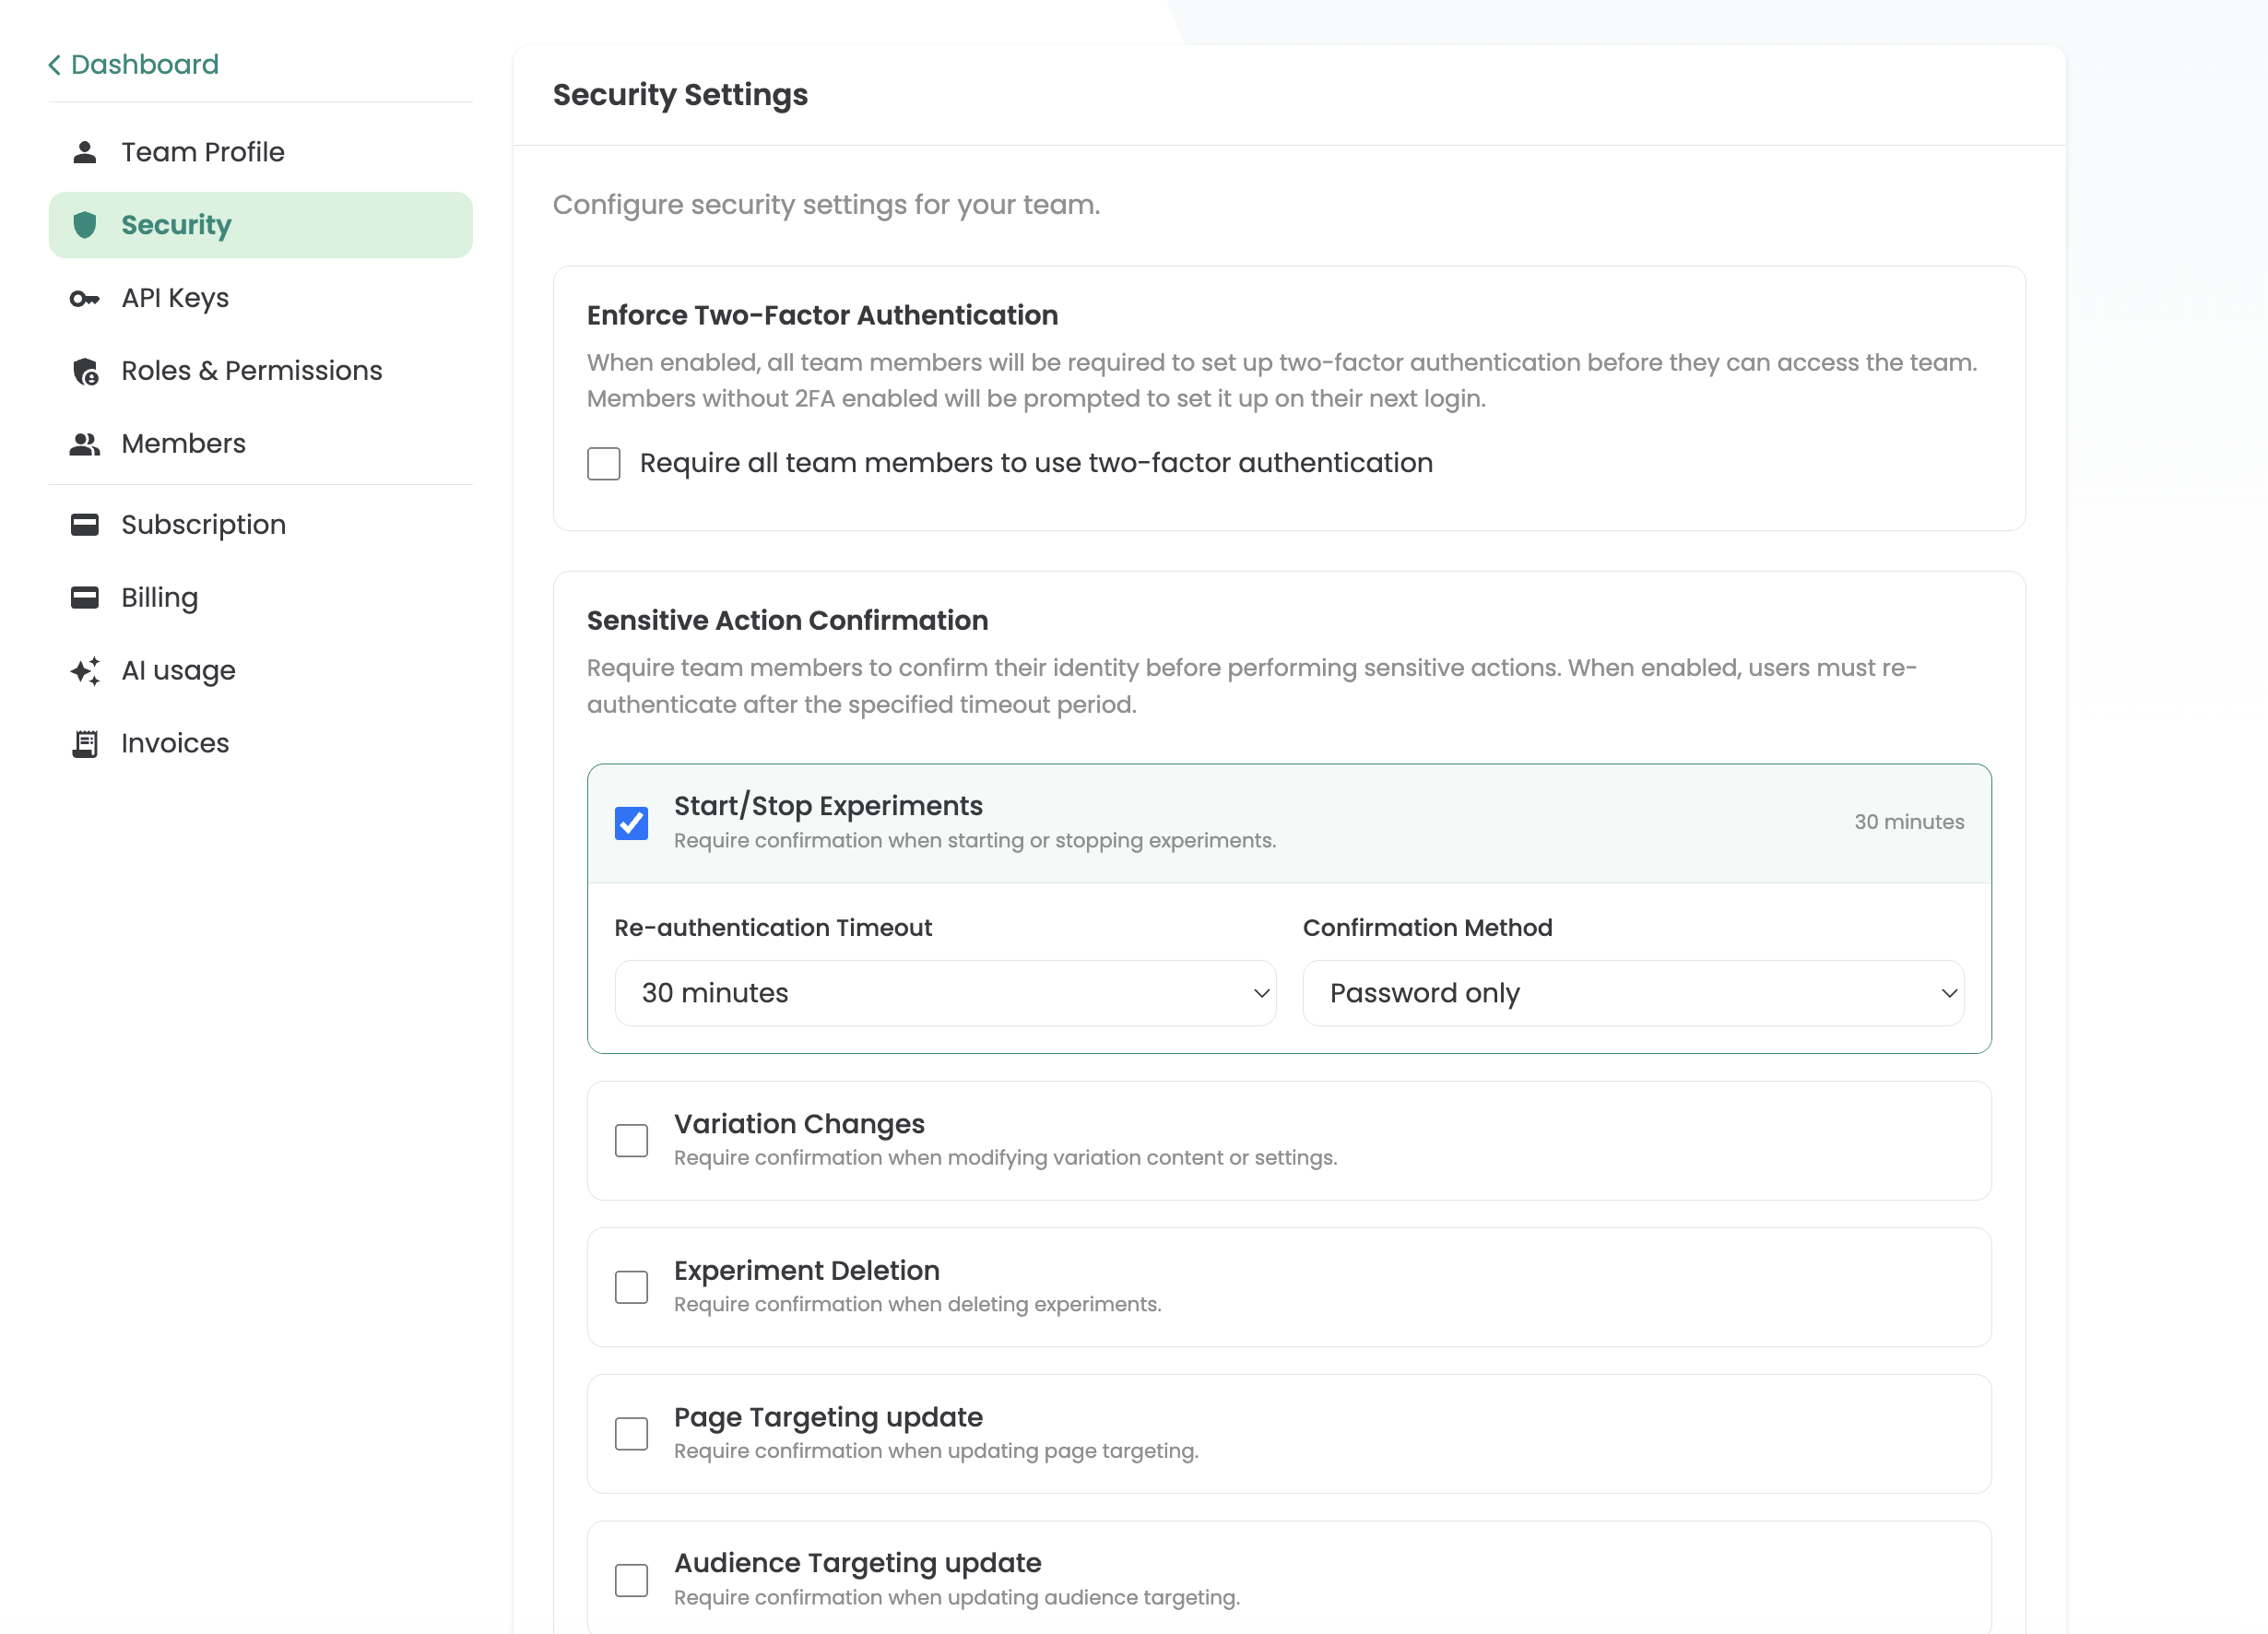
Visão geral das medidas de segurança da Varify
Em resumo
A Varify.io oferece uma série de funcionalidades de segurança que podem ser configuradas diretamente na conta Varify. Este artigo apresenta uma visão geral de todas as funcionalidades disponíveis para proteger a tua conta e as tuas experiências.
Autenticação multifator (MFA)
Protege o teu login com um segundo fator. Além da palavra-passe, é solicitado a cada início de sessão um código baseado em tempo gerado por uma aplicação de autenticação - por exemplo, Microsoft Authenticator, Google Authenticator ou 1Password. A ativação é feita em «Your Settings» → «Security»: digitaliza o código QR, introduz o código gerado e confirma com «Verify & Enable».
Como proprietário da conta, também podes tornar o MFA obrigatório para todos os utilizadores da conta. Isto garante que nenhum membro da equipa consegue aceder ao dashboard sem um segundo fator - independentemente de os utilizadores individuais terem ativado o MFA por conta própria.
Documentação: MFA · Ativar MFA obrigatório
Proteção contra sequestro de sessão através de reautenticação
Mesmo que uma sessão ativa seja comprometida - por exemplo através de cookie hijacking - a reautenticação impede que um atacante faça alterações críticas.
Esta funcionalidade pode ser configurada em três níveis:
Ações protegidas - Decides para quais ações é necessária uma nova confirmação, por exemplo: iniciar e pausar experimentos, alterações a variantes, arquivar experimentos, alterações ao page targeting ou alterações ao audience targeting.
Janela de tempo - Defines quanto tempo uma confirmação pontual permanece válida: desde uma consulta para cada ação individual até intervalos livremente selecionáveis, como 30 minutos ou várias horas.
Método de autenticação - Decides se a palavra-passe, um segundo fator (MFA) ou ambos em conjunto são necessários para a confirmação.
Para a documentação: Session Hijacking Protection
Proteção de login por Cloudflare Captcha
A área de login da Varify é protegida pelo Cloudflare Turnstile. A cada tentativa de login, uma verificação automática é realizada em segundo plano para bloquear bots e ataques automatizados (como ataques de força bruta ou credential stuffing) - sem que utilizadores reais tenham de resolver um captcha clássico.
Sessões ativas
A visão geral «Active Sessions» mostra todas as sessões atualmente ativas na tua conta - incluindo dispositivo, navegador e localização. Isto permite-te verificar a qualquer momento se existem sessões desconhecidas ou não autorizadas ativas e terminar sessões suspeitas imediatamente.
Para a documentação: Active Sessions
Histórico de Login
O histórico de logins oferece uma visão completa de todos os logins na tua conta: quando qual utilizador iniciou sessão, a partir de que dispositivo e localização, e se houve alguma anomalia ou tentativa de acesso não autorizado. Esta funcionalidade garante transparência e permite identificar rapidamente atividades incomuns.
Para a documentação: Login History
Registo de Atividade
O registo de atividades regista todas as alterações na tua conta - uma trilha de auditoria completa. Isto permite-te ver quem fez qual alteração e quando, a qualquer momento.
As seguintes atividades são registadas: Experiments (criar, editar, eliminar), alterações a variantes, Audience Targeting, Browser Targeting, Device Targeting, Geolocation Targeting, IP Targeting, JavaScript Targeting, CSS Selector Page Targeting, Local Storage Targeting, Session Storage Targeting, URL Match Page Targeting, URL Query Parameter Targeting, Page Targeting, Targeting Segments, Team Management e Invitations.
Para documentação: Activity Log
Funções e autorizações
A Varify utiliza um modelo de acesso baseado em funções que restringe especificamente o acesso a funcionalidades e dados. As funções disponíveis e se a gestão de permissões está disponível dependem do plano Varify selecionado.
Account Owner - Cada conta tem exatamente um proprietário. Este proprietário tem acesso total a todas as funções, incluindo subscrição, métodos de pagamento, gestão de equipa, chaves API e definições de segurança (aplicar MFA, configurar reautenticação). Apenas o proprietário pode alterar ou finalizar a subscrição. O proprietário tem sempre direitos de administrador e pode ser alterado enviando um pedido ao Suporte Varify.
System rollers - Três funções padrão estão disponíveis a partir do plano Pro: Admin, Publisher e Editor. Podem ser usadas para controlar de forma granular quem pode iniciar experimentos, gerir membros da equipa ou alterar definições. No plano Growth, apenas Account Owner e Publisher estão disponíveis.
Permission Management (Enterprise) - No Plano Enterprise, também podes criar as tuas próprias funções com autorizações individuais através de Permission Management.
Agency Account - Existe um nível de autorização adicional no modelo de agência. Os membros da equipa a nível de agência têm acesso a todos os domínios e clientes na conta de agência. Os membros da equipa a nível de cliente só veem o dashboard do seu cliente atribuído - sem visibilidade sobre outros clientes da agência.
Os membros da equipa são adicionados por convite via e-mail e podem ser removidos em qualquer momento. Se um colaborador saíver, o acesso é bloqueado imediatamente.
Para a documentação: Gestão de Funções e Permissões
Documentação: Conta de Agência
Gestão de chaves API
As chaves API podem ser criadas em Team Settings para utilizar a Experiment API. A criação está reservada ao proprietário da conta. Após a criação, é exibida uma client key e uma secret key. O client secret só fica visível durante um curto período após a criação e não pode ser visualizado posteriormente - comparável a um token que é exibido apenas uma vez.