Protección contra el secuestro de sesión
En resumen
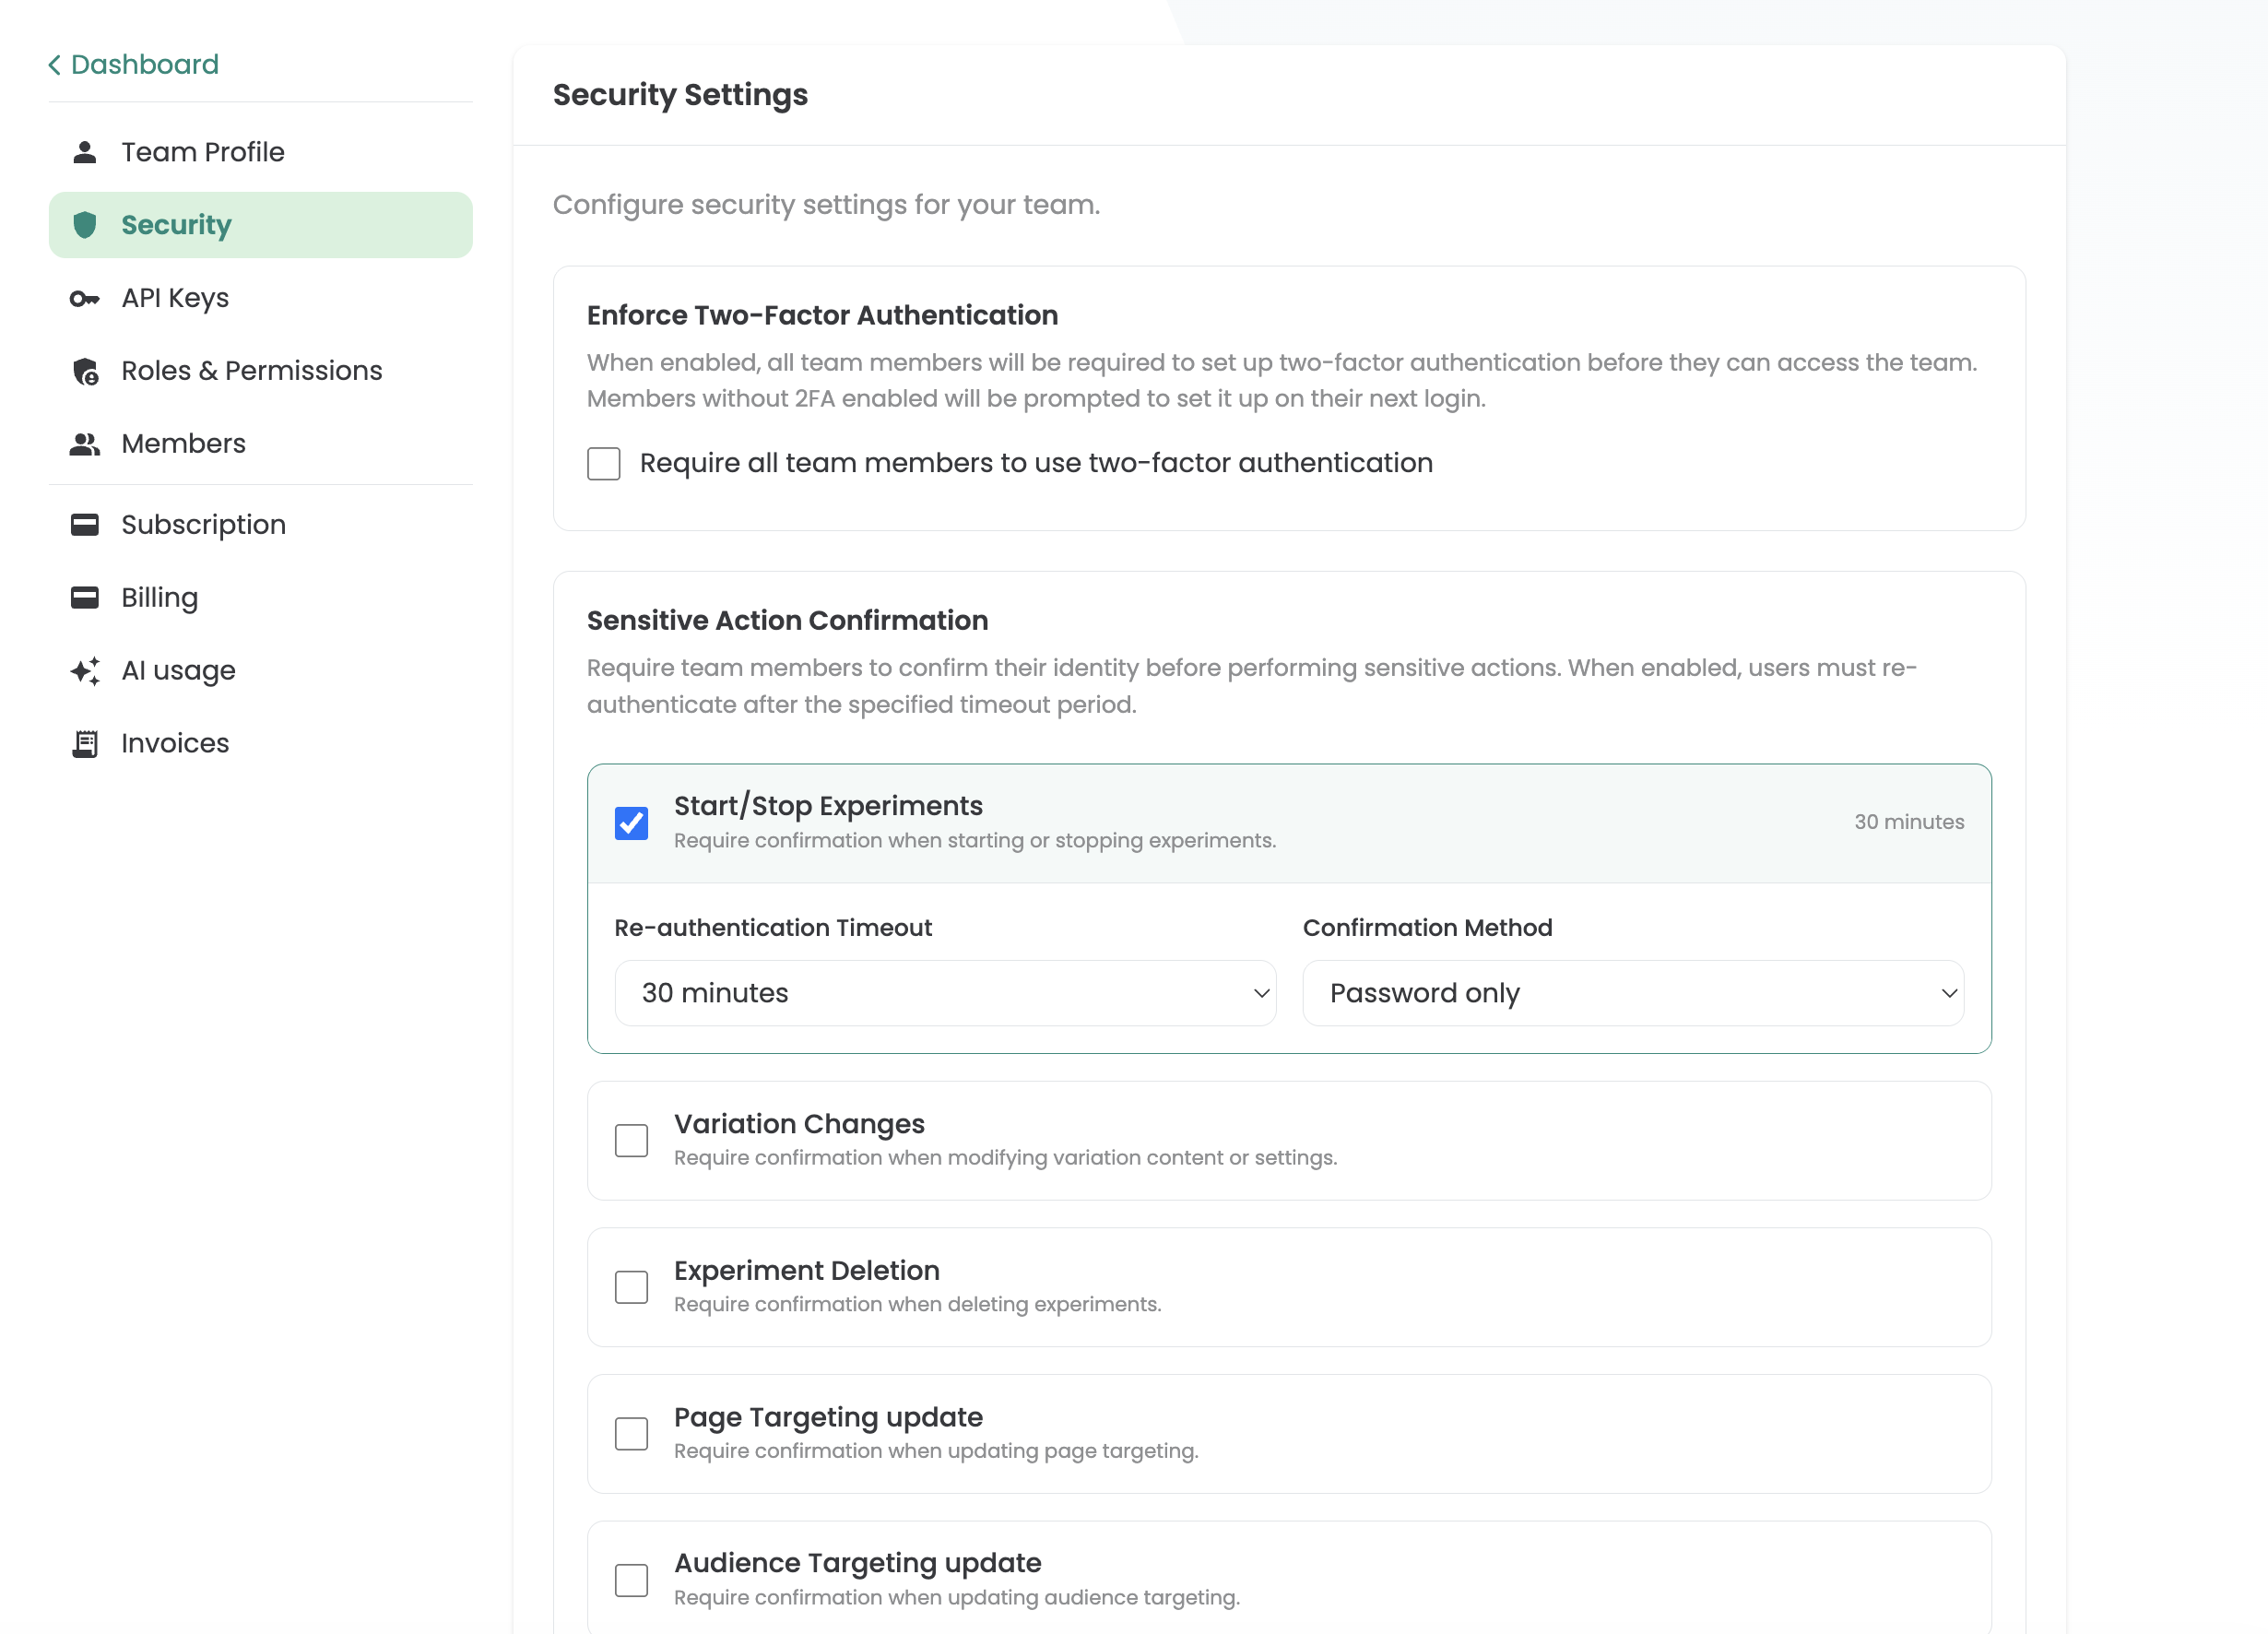
Si una sesión activa se ve comprometida, por ejemplo mediante el secuestro de cookies, la reautenticación para acciones críticas evita que un atacante realice cambios de gran alcance. Puedes definir libremente las acciones para las que se debe exigir reautenticación, por ejemplo:
- Iniciar y pausar experimentos
- Cambios en las variantes
- Archivar experimentos
- Cambios en la segmentación de páginas
- Cambios en la segmentación de audiencia
También puedes configurar la ventana de tiempo durante la cual una confirmación puntual sigue siendo válida, desde una solicitud para cada acción individual hasta un intervalo de selección libre, como 30 minutos o varias horas. Además, puedes especificar si se requiere la contraseña, un segundo factor (MFA) o ambos para la confirmación.