Protezione contro il session hijacking
In breve
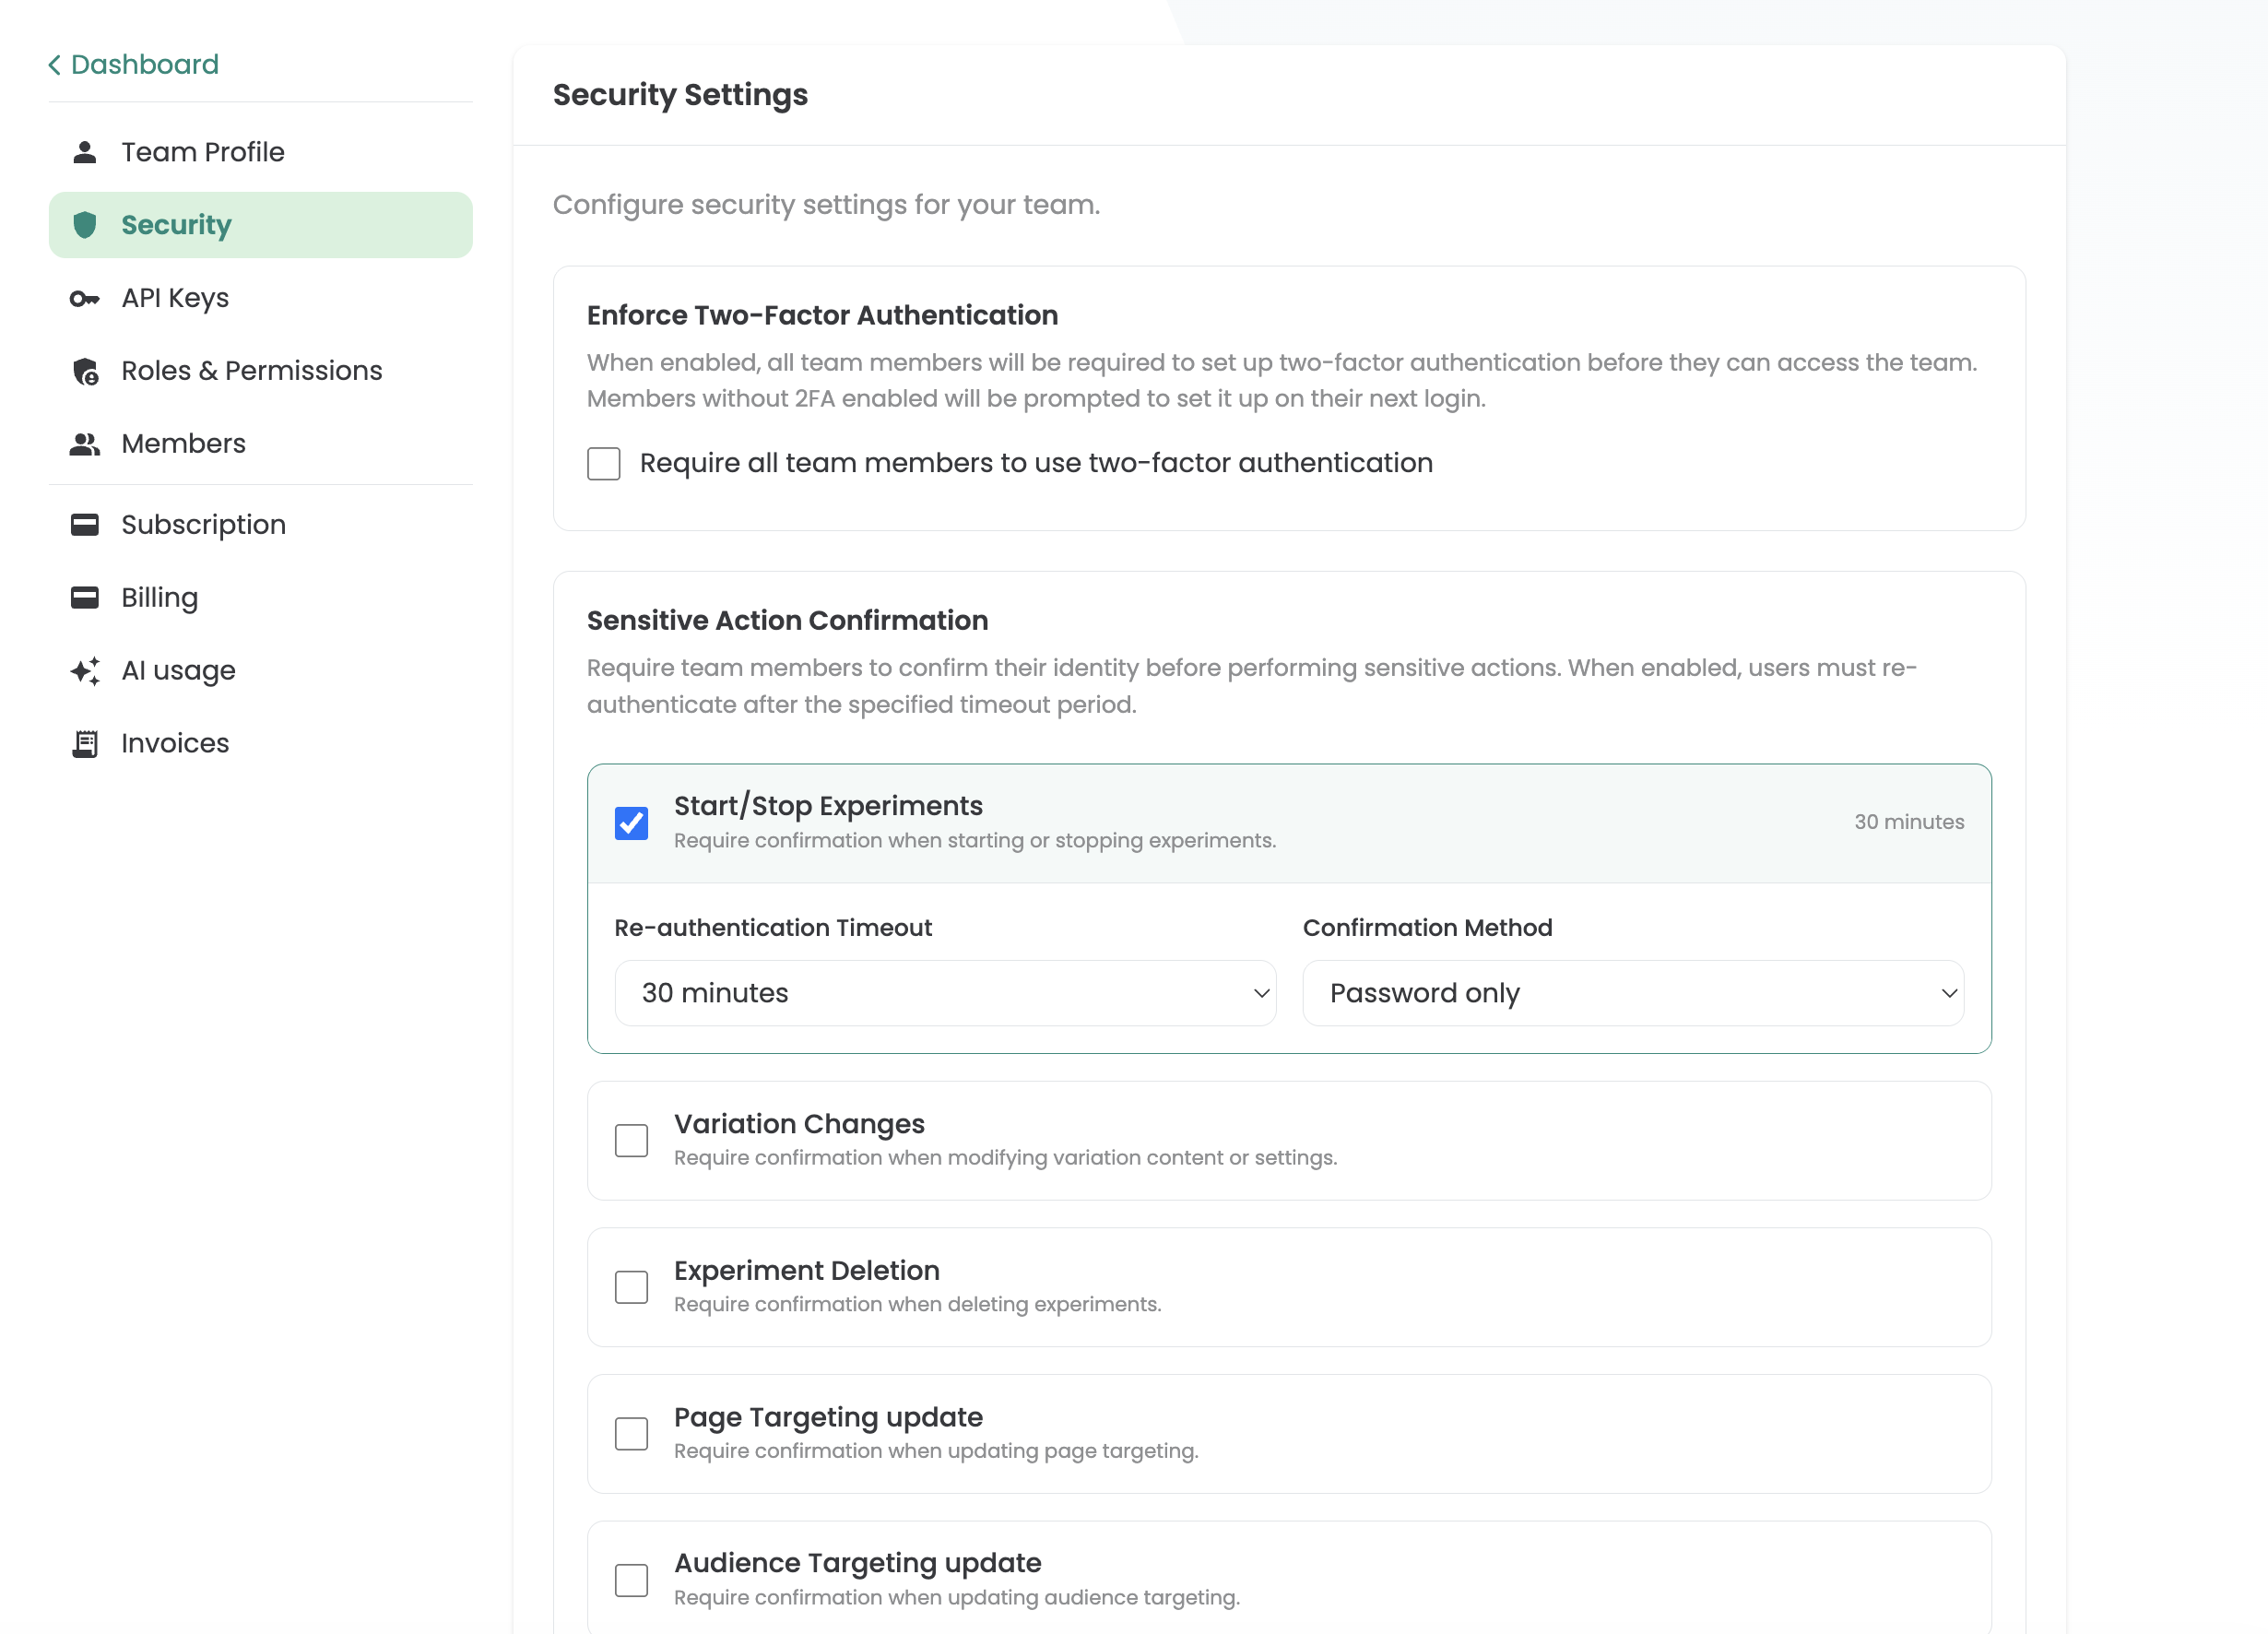
Se una sessione attiva viene compromessa - ad esempio tramite cookie hijacking - la ri-autenticazione per le azioni critiche impedisce a un aggressore di apportare modifiche di ampia portata. Puoi definire liberamente le azioni per cui è richiesta la ri-autenticazione, ad esempio:
- Avvio e sospensione degli esperimenti
- Modifiche alle varianti
- Archiviazione degli esperimenti
- Modifiche al targeting delle pagine
- Modifiche al targeting del pubblico
Puoi anche configurare la finestra temporale in cui una conferma una tantum rimane valida - da una richiesta per ogni singola azione a un intervallo liberamente selezionabile come 30 minuti o diverse ore. Puoi anche specificare se per la conferma sono richiesti la password, un secondo fattore (MFA) o entrambi.