Protection contre le piratage de session
En bref
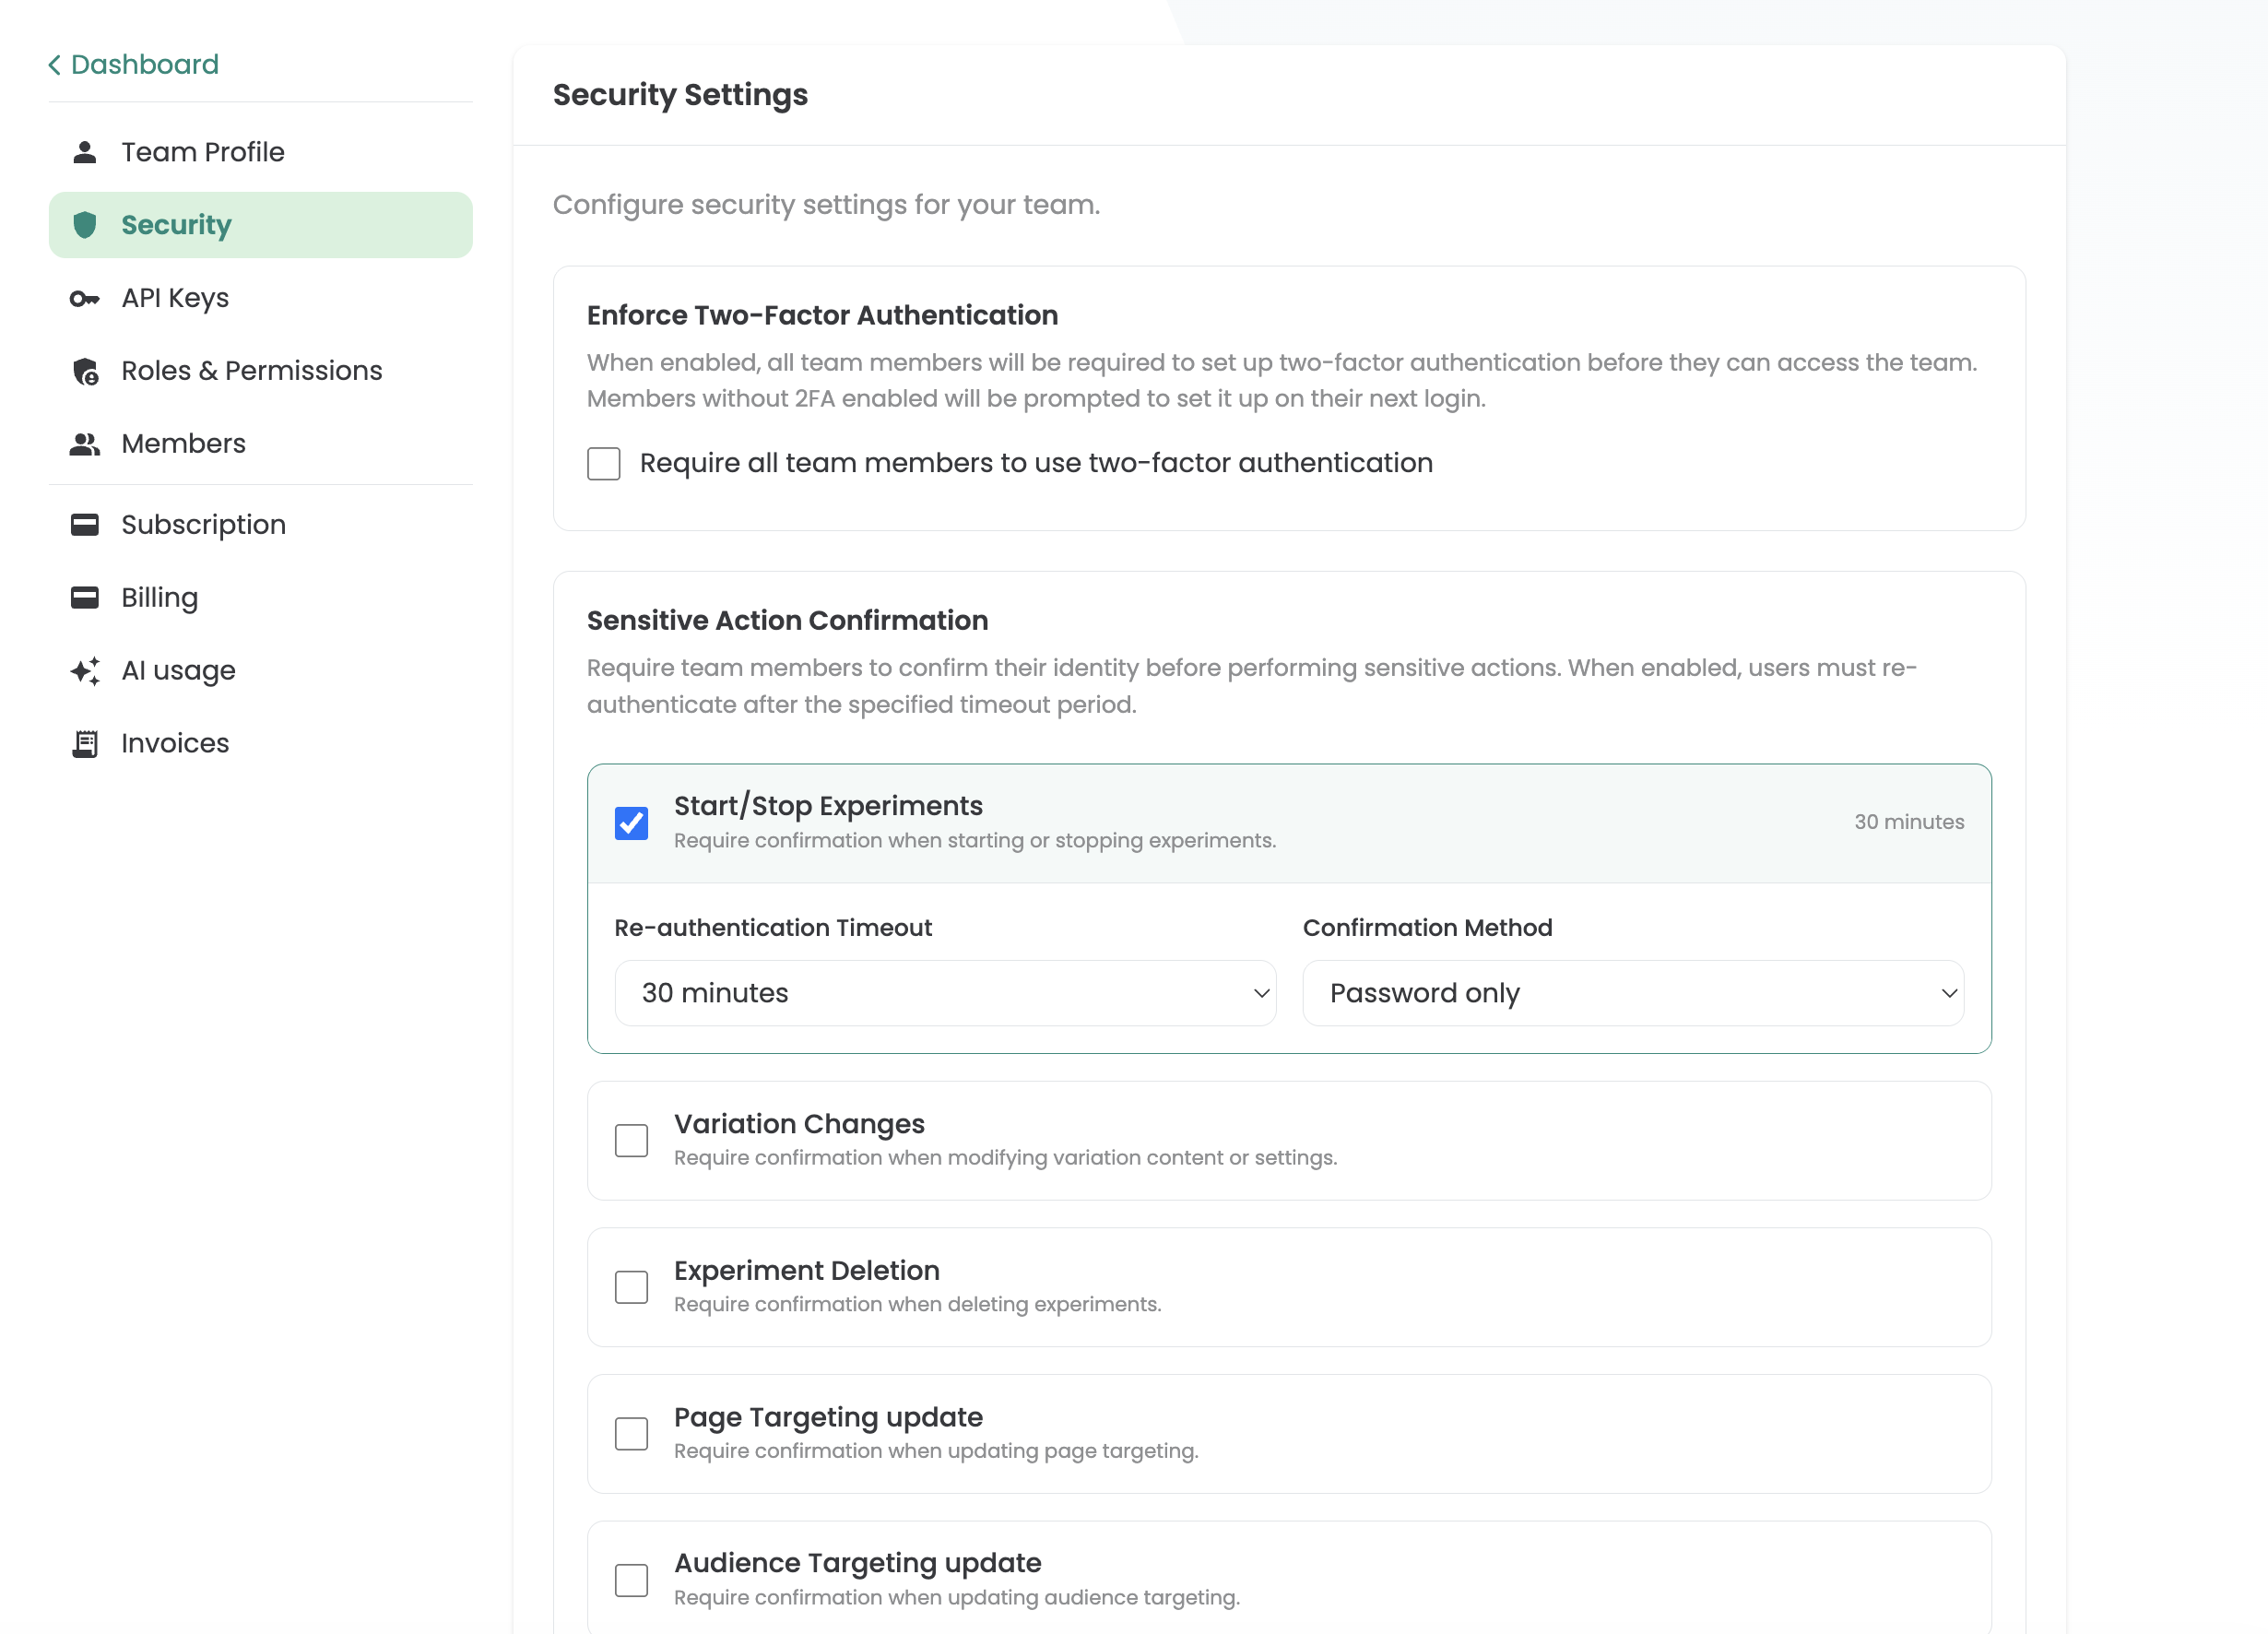
Si une session active est compromise - par exemple via un piratage de cookie - la ré-authentification pour les actions critiques empêche un attaquant d'effectuer des modifications importantes. Tu peux définir librement les actions pour lesquelles une ré-authentification doit être requise, par exemple :
- Démarrage et mise en pause des expériences
- Modifications des variantes
- Archivage des expériences
- Modifications du ciblage de page
- Modifications du ciblage d'audience
Tu peux également configurer la fenêtre de temps pendant laquelle une confirmation ponctuelle reste valide - d'une invite pour chaque action individuelle à un intervalle librement sélectionnable tel que 30 minutes ou plusieurs heures. Tu peux aussi préciser si le mot de passe, un second facteur (MFA) ou les deux sont requis pour la confirmation.