Editor oder Vorschau-Varianten werden nicht geladen
Wann tritt der Fehler auf?
Wenn du deine Website über das Varify.io-Dashboard aufrufst, der Varify.io-Editor aber nicht lädt, liegt das in der Regel daran, dass das Varify.io-Skript nicht korrekt in deine Website eingebunden ist, deine Website eine Content Security Policy verwendet oder die notwendigen Varify-Parameter entfernt wurden.
Möglichkeit 1: Snippet nicht korrekt eingebunden
Falsche Account-ID im Snippet
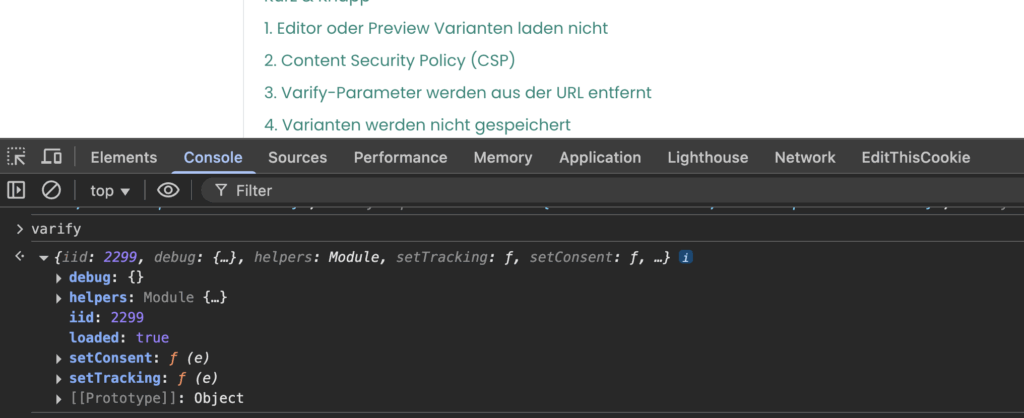
Der einfachste Weg zu prüfen, ob das Snippet mit der richtigen Account-ID implementiert wurde, ist das Öffnen der Browserkonsole:
- Klicke mit der rechten Maustaste auf einen leeren Bereich deiner Webseite
- Wähle „Untersuchen“ oder „Element untersuchen“.
- Wähle den Tab „Konsole“, gib den Text varify ein und drücke die Eingabetaste.
Wenn du deine Account-ID im Feld „iid“ siehst und der Wert „loaded: true“ angezeigt wird, wurde das Skript korrekt implementiert.
Snippet falsch eingebunden
Manche Tools, wie z. B. Cookie-Consent-Tools, können das Snippet in abgewandelter Form einbinden.
Wir empfehlen, das Snippet genau so, wie es von Varify bereitgestellt wird, in den Code deiner Website einzufügen.
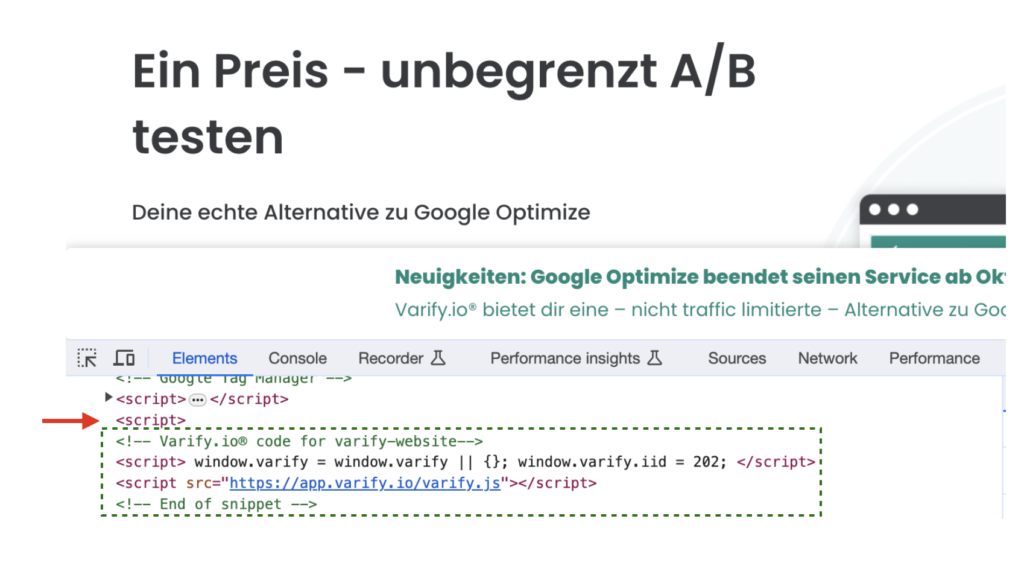
Im folgenden Beispiel siehst du einen häufigen Fehler: Vor dem eingebundenen Varify.io-Skript steht ein zusätzliches offenes Script-Tag. Dadurch kann das Varify.io-Skript nicht korrekt geladen werden.
Option 2: Content Security Policy (CSP)-Fehler
Websites können eine Content Security Policy (CSP) einrichten, um die Ausführung von Inhalten besser zu kontrollieren. Anstatt blind allen Daten vom Server zu vertrauen, legt die CSP genau fest, welche Quellen als sicher gelten. Der Browser lädt und führt dann nur Skripte, Styles oder andere Ressourcen aus diesen vertrauenswürdigen Quellen aus.
Wie du den Fehler erkennst und behebst, erfährst du hier: Content Security Policy (CSP)-Fehler
Möglichkeit 3: Varify-Skript wird vom Consent-Tool blockiert
Es ist möglich, dass dein integriertes User-Consent-Tool die Ausführung des Varify-Skripts blockiert. Überprüfe die Einstellungen deines Consent-Tools, um zu sehen, ob Varify dort blockiert wird. Falls ja, gib Varify und den zugehörigen Code-Snippet als vertrauenswürdigen Anbieter frei.
Option 4: Varify-Parameter werden aus der URL entfernt
Beim Laden des Editors oder bei der Anzeige der Vorschau-Varianten über die entsprechenden Vorschau-Links werden wichtige Parameter an die URL angehängt.
Wenn diese von deiner Website entfernt oder blockiert werden, funktionieren der Editor oder andere Funktionen, wie z. B. die Vorschau-Links, unter Umständen nicht mehr richtig.
Hier erfährst du, wie du den Fehler beheben kannst: Varify-Parameter werden aus der URL entfernt